Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Welche Schritte müssen unternommen werden, um eine effektive Compliance-Prüfung in einem Unternehmen durchzuführen? Welche Bedeutung hat eine Compliance-Prüfung für die Einhaltung gesetzlicher Vorgaben in einem Unternehmen?
Um eine effektive Compliance-Prüfung durchzuführen, müssen zunächst alle relevanten Gesetze und Vorschriften identifiziert werden. Anschließend müssen interne Richtlinien und Prozesse überprüft sowie Schulungen für Mitarbeiter durchgeführt werden. Abschließend ist es wichtig, regelmäßige Überwachungs- und Kontrollmechanismen zu implementieren, um die Einhaltung der Vorgaben sicherzustellen. Eine Compliance-Prüfung ist entscheidend für die Einhaltung gesetzlicher Vorgaben in einem Unternehmen, da sie dazu beiträgt, Risiken zu minimieren, Reputationsschäden zu vermeiden und rechtliche Konsequenzen zu verhindern. Durch eine regelmäßige Überprüfung und Anpassung der **

Ähnliche Suchbegriffe für Hat
Top-Angebote
Produkte zum Begriff Hat:
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
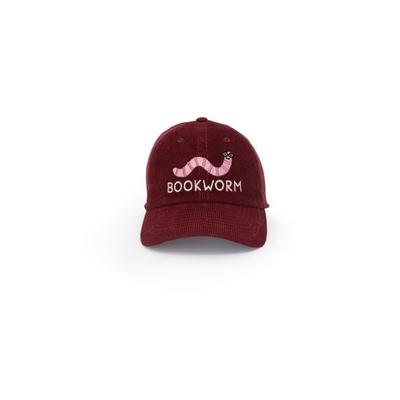
Books HatBooks Hat , Books cap Books cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: navy blue , > , Erscheinungsjahr: 20240131, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cooking;cookbooks;fashion;cookbook;food;how to;self help;hobbies;recipes;crafts;health;craft;mixology;gifts for women;college student gifts;gifts for men;cocktails;entertaining;baking;business;diy;style;cocktail recipes;tea;beauty;wedding;wellness;culinary;gag gifts;hostess gifts;diet;gifts for her;white elephant gifts;nutrition;art;cocktail;guide;crochet;cook;gag gift;step by step;drinks;knitting;sewing;cocktail book;wine;fitness;christmas cookbook;trivia;self improvement;cleaning;money;dating, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Länge: 241, Breite: 216, Höhe: 62, Gewicht: 84, Produktform: NonBook, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dixon PSHX-1-SP X-Hat Hi-HatDixon PSHX-1-SP X-Hat Hi-Hat, Auxiliary-Hihat-Halter, hält ein Paar Hihat-Becken mit verstellbarer Spannung, nn Halterohr angebracht, vielfältige Positionierungsmöglichkeiten, weil Winkel über ein Zahngelenk einstellbar, ( Halterrohr Durchmesser beträgt 19mm )49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **


Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Hat:
-
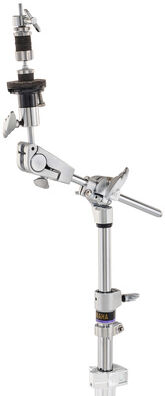
Yamaha CHH930 Hi-Hat X-HatYamaha CHH930 Closed Hi-Hat Halter, X-Hat, Für einen geschlossenen Hi-Hat überall am Drumset, Flexibler X-hat Halter mit vielen Einstelloptionen zur mühelosen Integration im Drum-Setup, Lieferung ohne Multiklammer179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Books HatBooks Hat , Books cap Books cap Product Details 100% cotton corduroy baseball cap Adjustable brass metal buckle closure Color: navy blue , > , Erscheinungsjahr: 20240131, Produktform: NonBook, Redaktion: Out Of Print, Keyword: cooking;cookbooks;fashion;cookbook;food;how to;self help;hobbies;recipes;crafts;health;craft;mixology;gifts for women;college student gifts;gifts for men;cocktails;entertaining;baking;business;diy;style;cocktail recipes;tea;beauty;wedding;wellness;culinary;gag gifts;hostess gifts;diet;gifts for her;white elephant gifts;nutrition;art;cocktail;guide;crochet;cook;gag gift;step by step;drinks;knitting;sewing;cocktail book;wine;fitness;christmas cookbook;trivia;self improvement;cleaning;money;dating, Fachschema: Non Books / Textilien, Imprint-Titels: Out of Print, Warengruppe: NB/Belletristik/Geschenkbücher, UNSPSC: 65050030, Warenverzeichnis für die Außenhandelsstatistik: 65050030, Sender’s product category: NONBO, Länge: 241, Breite: 216, Höhe: 62, Gewicht: 84, Produktform: NonBook, Genre: Importe,26,30 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Welche Schritte müssen unternommen werden, um eine effektive Compliance-Prüfung in einem Unternehmen durchzuführen? Welche Bedeutung hat eine Compliance-Prüfung für die Einhaltung gesetzlicher Vorgaben in einem Unternehmen?
Um eine effektive Compliance-Prüfung durchzuführen, müssen zunächst alle relevanten Gesetze und Vorschriften identifiziert werden. Anschließend müssen interne Richtlinien und Prozesse überprüft sowie Schulungen für Mitarbeiter durchgeführt werden. Abschließend ist es wichtig, regelmäßige Überwachungs- und Kontrollmechanismen zu implementieren, um die Einhaltung der Vorgaben sicherzustellen. Eine Compliance-Prüfung ist entscheidend für die Einhaltung gesetzlicher Vorgaben in einem Unternehmen, da sie dazu beiträgt, Risiken zu minimieren, Reputationsschäden zu vermeiden und rechtliche Konsequenzen zu verhindern. Durch eine regelmäßige Überprüfung und Anpassung der **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Hat
-
Dixon PSHX-1-SP X-Hat Hi-HatDixon PSHX-1-SP X-Hat Hi-Hat, Auxiliary-Hihat-Halter, hält ein Paar Hihat-Becken mit verstellbarer Spannung, nn Halterohr angebracht, vielfältige Positionierungsmöglichkeiten, weil Winkel über ein Zahngelenk einstellbar, ( Halterrohr Durchmesser beträgt 19mm )49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.