Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Erstellung
Top-Angebote
Produkte zum Begriff Erstellung:
-
APC Lizenz zur Erstellung eines InfraStruXure-Betriebsraumkatalogs, USV ZubehörDie EcoStruxure IT Advisor Basis Vor-Ort-Konfiguration umfasst die Installation der neuesten Version der IT Advisor-Software. Die Konfiguration der relevanten Netzwerkeinstellungen, Benutzerkonten und des externen Datensystems (EcoStruxure Data Center Expert) wird durchgeführt. Systembackups werden konfiguriert.48,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erstellung einer juristischen Arbeit mit Citavi, Fachbücher von Thomas Christian LaschkeIm Bereich der Rechtswissenschaften gibt es viele Werke über Arbeitstechniken, Klausurtechniken usw. Es ist jedoch wenig über die Vorgehensweise und somit die Methodologie bei der Erstellung von Literaturverzeichnissen und Fussnoten veröffentlicht worden, sowie über die Projektorganisation, die Zusammenstellung von Wissen und die Literaturrecherche, die am Ende der Arbeit abgeglichen werden sollen. Dieses Buch ist in folgende Teile unterteilt: Kapitel 1: Installation und Konfiguration von Citavi, Anlegen eines neuen Projekts. Nach der Beendigung der Installation kann mit den nächsten Kapiteln fortgefahren werden. Kapitel 2: Hier erfolgt die Vorgehensweise zur Erstellung von - Literaturrecherchen - Wissen, das aus der Literaturrecherche gewonnen wurde und verwaltet wird. Im Rahmen der Erstellung der Arbeit kann auf diese Informationen zurückgegriffen und sie in die Arbeit übernommen werden. - Erstellung von Fussnoten und Zitaten - Erstellung eines Literaturverzeichnisses Kapitel 3: Einführung in korrektes juristisches Zitieren Kapitel 4: Hier werden die einzelnen Dokumententypen (Gattungen) beschrieben Kapitel 5: In diesem Kapitel werden die einzelnen Zitationsstile beschrieben Kapitel 6: Anpassungen in Citavi bei bestimmten Vorgaben der Universität bzw. des Lehrstuhls.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
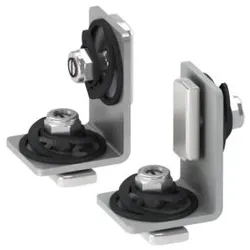
Mepa nextVIT Universalverbinder 542041 C-Schiene EC, zur Erstellung von 90°-WinkelverbindungenMepa nextVIT Universalverbinder 542041 C-Schiene EC zur Erstellung von 90°-Winkelverbindungen zur Wand- und Bodenbefestigung von C-Profilen zur rechtwinkligen Verbindung vertikaler und horizontaler C-Profile EasyConnect-Verbindungstechnik sendzimir-verzinkt3,74 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter

-
Welche allgemeinen Richtlinien sollten bei der Erstellung von Compliance-Richtlinien in einem Unternehmen berücksichtigt werden?
1. Gesetze und Vorschriften müssen eingehalten werden. 2. Eindeutige und verständliche Richtlinien sollten erstellt werden. 3. Schulungen und Überwachung sind wichtig, um die Einhaltung der Richtlinien sicherzustellen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Erstellung:
-
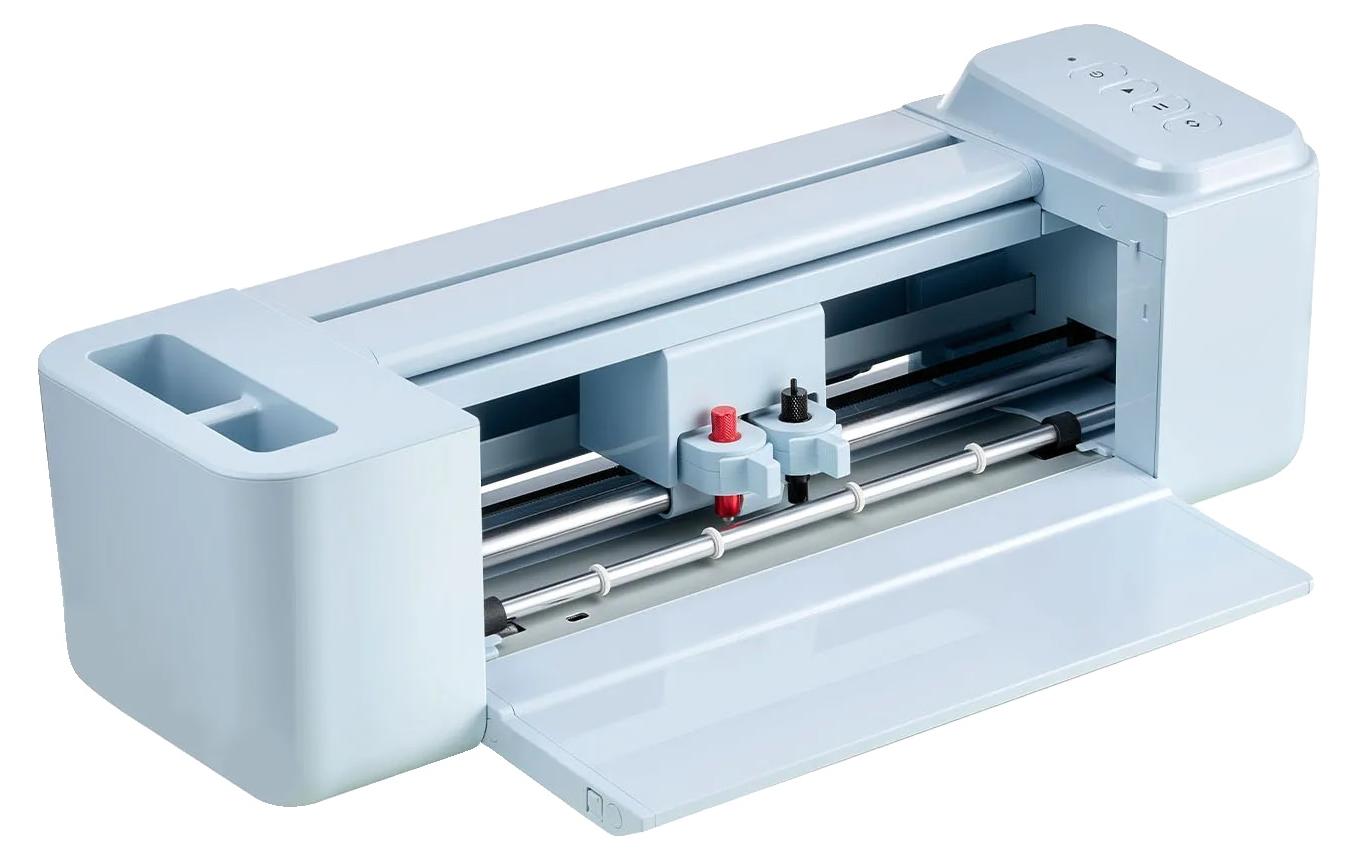
Vinylschneidemaschine, vielseitige Funktionalität, kosteneffiziente Erstellung, Schaltflächenversione erstellung: erstellen sie ohne softwaregebühren, die unbegrenzte gestaltungsmöglichkeiten ermöglichen.vielseitige funktionalität: wechseln sie mühelos zwischen schneiden, schreiben und ritzen für verschiedene bastelprojekte.hohe präzision: unterstützt komplexe designs und ermöglicht detaillierte muster, ohne die qualität zu beeinträchtigen.flexible konnektivität: verbinden sie sich nahtlos über kabelgebundene oder drahtlose optionen, die für mehrere geräte geeignet sind.benutzerfreundliche software: die enthaltene designsoftware fördert die kreativität und erleichtert die projektdurchführung. Spezifikation: material: metallkompatibilität: unterstützt usb und bluetoothkonnektivitätleistung: in der lage zu schneiden, zu schreiben und zu ritzenunterstützte dateiformate: png, jpg, svg, tifsoftware: enthält designsoftware für die offline und onlinenutzungupdates: laufe inhaltsupdates für kreative flexibilitätDie von Ihnen gekaufte Variante ist:Schaltflächenversion309,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
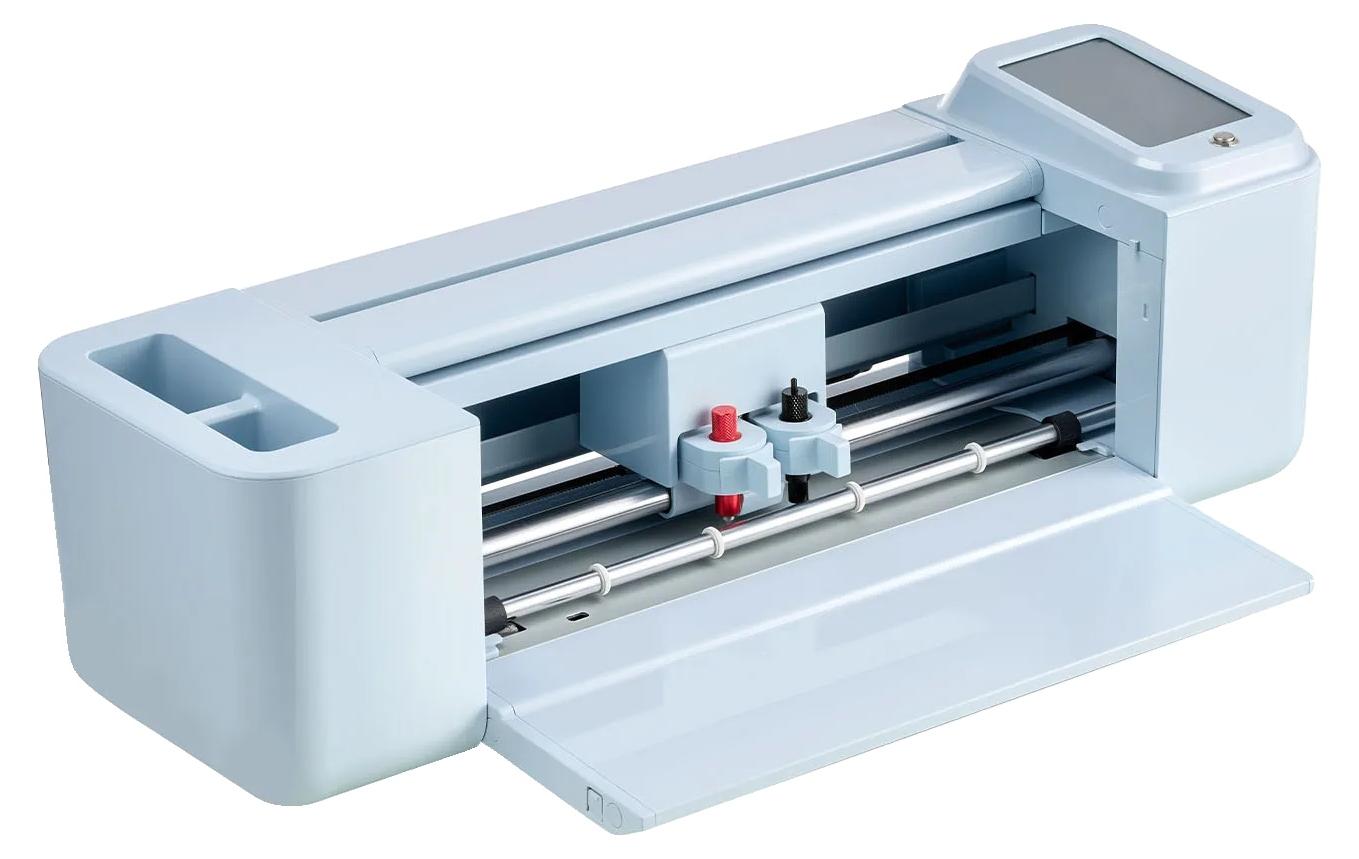
Vinylschneidemaschine, vielseitige Funktionalität, kosteneffiziente Erstellung, Bildschirmversione erstellung: erstellen sie ohne softwaregebühren, die unbegrenzte gestaltungsmöglichkeiten ermöglichen.vielseitige funktionalität: wechseln sie mühelos zwischen schneiden, schreiben und ritzen für verschiedene bastelprojekte.hohe präzision: unterstützt komplexe designs und ermöglicht detaillierte muster, ohne die qualität zu beeinträchtigen.flexible konnektivität: verbinden sie sich nahtlos über kabelgebundene oder drahtlose optionen, die für mehrere geräte geeignet sind.benutzerfreundliche software: die enthaltene designsoftware fördert die kreativität und erleichtert die projektdurchführung. Spezifikation: material: metallkompatibilität: unterstützt usb und bluetoothkonnektivitätleistung: in der lage zu schneiden, zu schreiben und zu ritzenunterstützte dateiformate: png, jpg, svg, tifsoftware: enthält designsoftware für die offline und onlinenutzungupdates: laufe inhaltsupdates für kreative flexibilitätDie von Ihnen gekaufte Variante ist:Bildschirmversion448,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
APC Lizenz zur Erstellung eines InfraStruXure-Betriebsraumkatalogs, USV ZubehörDie EcoStruxure IT Advisor Basis Vor-Ort-Konfiguration umfasst die Installation der neuesten Version der IT Advisor-Software. Die Konfiguration der relevanten Netzwerkeinstellungen, Benutzerkonten und des externen Datensystems (EcoStruxure Data Center Expert) wird durchgeführt. Systembackups werden konfiguriert.48,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erstellung einer juristischen Arbeit mit Citavi, Fachbücher von Thomas Christian LaschkeIm Bereich der Rechtswissenschaften gibt es viele Werke über Arbeitstechniken, Klausurtechniken usw. Es ist jedoch wenig über die Vorgehensweise und somit die Methodologie bei der Erstellung von Literaturverzeichnissen und Fussnoten veröffentlicht worden, sowie über die Projektorganisation, die Zusammenstellung von Wissen und die Literaturrecherche, die am Ende der Arbeit abgeglichen werden sollen. Dieses Buch ist in folgende Teile unterteilt: Kapitel 1: Installation und Konfiguration von Citavi, Anlegen eines neuen Projekts. Nach der Beendigung der Installation kann mit den nächsten Kapiteln fortgefahren werden. Kapitel 2: Hier erfolgt die Vorgehensweise zur Erstellung von - Literaturrecherchen - Wissen, das aus der Literaturrecherche gewonnen wurde und verwaltet wird. Im Rahmen der Erstellung der Arbeit kann auf diese Informationen zurückgegriffen und sie in die Arbeit übernommen werden. - Erstellung von Fussnoten und Zitaten - Erstellung eines Literaturverzeichnisses Kapitel 3: Einführung in korrektes juristisches Zitieren Kapitel 4: Hier werden die einzelnen Dokumententypen (Gattungen) beschrieben Kapitel 5: In diesem Kapitel werden die einzelnen Zitationsstile beschrieben Kapitel 6: Anpassungen in Citavi bei bestimmten Vorgaben der Universität bzw. des Lehrstuhls.29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Welche allgemeinen Richtlinien sollten bei der Erstellung von Compliance-Richtlinien in einem Unternehmen berücksichtigt werden?
1. Gesetze und Vorschriften müssen eingehalten werden. 2. Eindeutige und verständliche Richtlinien sollten erstellt werden. 3. Schulungen und Überwachung sind wichtig, um die Einhaltung der Richtlinien sicherzustellen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Erstellung
-
Mepa nextVIT Universalverbinder 542041 C-Schiene EC, zur Erstellung von 90°-WinkelverbindungenMepa nextVIT Universalverbinder 542041 C-Schiene EC zur Erstellung von 90°-Winkelverbindungen zur Wand- und Bodenbefestigung von C-Profilen zur rechtwinkligen Verbindung vertikaler und horizontaler C-Profile EasyConnect-Verbindungstechnik sendzimir-verzinkt3,74 €*Versand: 8,90 €Sichere Weiterleitung zum Anbieter
-
mafell Schablonenbohrer Ø 25 mm, Gesamtlänge 320 mm, zur Erstellung individueller Bohrschablonen - 90276Schlangenbohrer mit Sechskantschaft für passgenaue und präzise Bohrungen. Zur Erstellung individueller BohrschablonenDurchmesser: Ø 25 mmGesamtlänge: 320 mm158,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.