Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Veronese
Top-Angebote
Produkte zum Begriff Veronese:
-
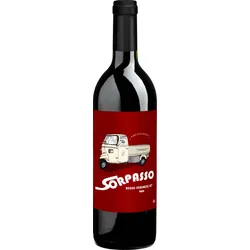
Sorpasso Rosso Veronese IGT, Bio Rotwein, BioweinDrei Sorten – ein Wein. Fasolis Sorpasso, ein Rosso Veronese mit Lokalem und Internationalem. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Corvina, Merlot, Rondinella. Veganer Wein. Label: Delinat-Biogarantie13,10 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
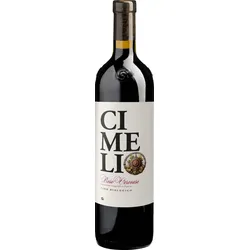
Cimelio Rosso Veronese IGT, Bio Rotwein, BioweinCimelio, Kostbarkeit aus Fasolis Keller. Ein Rotwein mit dem Parfüm des Amarone. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Merlot, Corvina. Veganer Wein. Label: Delinat-Biogarantie22,00 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
Calto Rosso Veronese IGT 2018, Marion, VenetieńCalto ́ · Rosso Veronese IGT 2018, Marion, Venetien: Der Calto Rosso ist ein charakterstarker Wein, der die kreative Handschrift der Familie Campedelli und die Philosophie des Weinguts Marion eindrucksvoll widerspiegelt. Als persönliche Neuinterpretation des Amarone verbindet er traditionelle Techniken mit einem modernen, eigenständigen Ausdruck. Schon im Glas zeigt er sich in einem tiefen Rubinrot mit nur leicht aufgehellten Rändern - ein erster Hinweis auf seine konzentrierte Kraft. Das vielschichtige Bouquet entfaltet Aromen von roten Beeren, feiner Lakritz und würzigem Petum, die sich zu einer komplexen und einladenden Duftkomposition vereinen. Am Gaumen wirkt der Calto Rosso samtig und ausgewogen, getragen von einer geschmeidigen Tanninstruktur und einer klaren, harmonischen Linienführung. Die Struktur ist präsent, ohne zu dominieren, was ihm Eleganz und Tiefe verleiht. Der lange, facettenreiche Abgang sorgt für ein nachhaltiges Geschmackserlebnis und hebt diesen Wein deutlich von klassischen Amarone-Stilen ab. Mit seiner Balance aus Innovation und Respekt vor der Herkunft setzt der Calto Rosso ein starkes Zeichen für die stilistische Weiterentwicklung der Region Venetien - ein Wein für Genießer, die das Besondere suchen. - ´Gerardo´ 'Der Calto 2018 zieht den Verkoster nahe an das Glas heran, um seine dunkle Mischung aus Nelken, getrockneten schwarzen Kirschen und Kakao in sich aufzunehmen. Am Gaumen ist er von purer Eleganz, seidig und raffiniert, mit einer hübschen inneren Süße und frischer Säure,...34,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Wie können Audits dazu beitragen, die Effizienz und Compliance eines Unternehmens zu verbessern?
Audits können Schwachstellen und Verbesserungspotenziale im Unternehmen aufdecken. Durch regelmäßige Audits können Prozesse optimiert und effizienter gestaltet werden. Zudem helfen Audits dabei, sicherzustellen, dass das Unternehmen gesetzlichen Vorschriften und Richtlinien entspricht. **
Top-Angebote
Produkte zum Begriff Veronese:
-
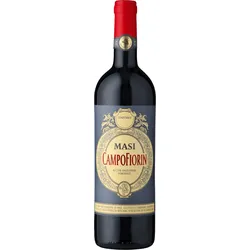
Masi Campofiorin Rosso del VeroneseBei Masi überlässt man allenfalls noch das Wetter dem Zufall. Ansonsten wacht ein ganzes Team von Fachleuten über die Herstellung der gutseigenen Erzeugnisse. Die Folge ist, dass die Weine nicht nur ihresgleichen suchen, sondern schon von Weinkritiker Burton Anderson als »Prototypen neuer Kategorien im Veroneser Weinbau« bezeichnet wurden.Der Campofiorin steht wie kein zweiter Wein für diese Entwicklung im Masi-Betrieb. Als erster »Supervenetian« ging er 1964 in die Weingeschichte ein, indem er eine neue Art der Weinbereitung populär machte. Für seine Herstellung werden jungem, bereits vergorenem Rotwein angetrocknete Trauben hinzugefügt und eine zweite Gärung eingeleitet. Der so entstandene Wein vereint Stärke mit Stil und Schlichtheit mit Opulenz. 18 Monate reift der superbe Venetianer in Barrique-Fässern. Das Ergebnis ist bis heute exzellent. Der Campofiorin überzeugt mit Noten reifer Kirschen und süßer Gewürze, am Gaumen ergänzt durch eine intensive Beerenfrucht, sanfte Tannine und einen langen Abgang.Es handelt sich um einen außergewöhnlich langlebigen italienischen Wein, der wunderbar mit reichhaltigen Speisen mit Pilz-, Fleisch- und Käseanteilen harmoniert.9,95 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Sorpasso Rosso Veronese IGT, Bio Rotwein, BioweinDrei Sorten – ein Wein. Fasolis Sorpasso, ein Rosso Veronese mit Lokalem und Internationalem. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Corvina, Merlot, Rondinella. Veganer Wein. Label: Delinat-Biogarantie13,10 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Veronese
-
Cimelio Rosso Veronese IGT, Bio Rotwein, BioweinCimelio, Kostbarkeit aus Fasolis Keller. Ein Rotwein mit dem Parfüm des Amarone. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Merlot, Corvina. Veganer Wein. Label: Delinat-Biogarantie22,00 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
Calto Rosso Veronese IGT 2018, Marion, VenetieńCalto ́ · Rosso Veronese IGT 2018, Marion, Venetien: Der Calto Rosso ist ein charakterstarker Wein, der die kreative Handschrift der Familie Campedelli und die Philosophie des Weinguts Marion eindrucksvoll widerspiegelt. Als persönliche Neuinterpretation des Amarone verbindet er traditionelle Techniken mit einem modernen, eigenständigen Ausdruck. Schon im Glas zeigt er sich in einem tiefen Rubinrot mit nur leicht aufgehellten Rändern - ein erster Hinweis auf seine konzentrierte Kraft. Das vielschichtige Bouquet entfaltet Aromen von roten Beeren, feiner Lakritz und würzigem Petum, die sich zu einer komplexen und einladenden Duftkomposition vereinen. Am Gaumen wirkt der Calto Rosso samtig und ausgewogen, getragen von einer geschmeidigen Tanninstruktur und einer klaren, harmonischen Linienführung. Die Struktur ist präsent, ohne zu dominieren, was ihm Eleganz und Tiefe verleiht. Der lange, facettenreiche Abgang sorgt für ein nachhaltiges Geschmackserlebnis und hebt diesen Wein deutlich von klassischen Amarone-Stilen ab. Mit seiner Balance aus Innovation und Respekt vor der Herkunft setzt der Calto Rosso ein starkes Zeichen für die stilistische Weiterentwicklung der Region Venetien - ein Wein für Genießer, die das Besondere suchen. - ´Gerardo´ 'Der Calto 2018 zieht den Verkoster nahe an das Glas heran, um seine dunkle Mischung aus Nelken, getrockneten schwarzen Kirschen und Kakao in sich aufzunehmen. Am Gaumen ist er von purer Eleganz, seidig und raffiniert, mit einer hübschen inneren Süße und frischer Säure,...34,95 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Chicco Passo Rosso Veronese IGT, Bio Rotwein, BioweinWeine aus angetrockneten Trauben erleben einen Höhenflug. Die Bekanntesten aus dem Veneto heissen Amarone und Ripasso. Sind entstehen ausschliesslich aus regionstypischen Traubensorten. Mit dem Chicco passo bietet der innovative und naturverbundene Natalino Fasoli eine spannende Alternative mit internationalem Hauch. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Corvina, Merlot, Rondinella.11,90 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
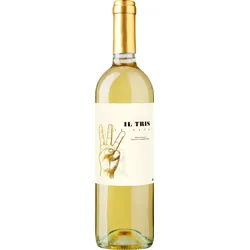
Il Tris Bianco Veronese IGT, Bio Weisswein, BioweinHeiliger Wein von heiligem Boden: Dieser edle Soave aus dem Hause La Casetta stammt aus den Weinhügeln einer ehemaligen Pfarrei und betört auf gar unheilige Weise. Denn dieses Frucht-Holzspiel am Gaumen ist jede Sünde wert – ein festlicher Herbstwein für meditative Momente und geselliges Teilen. Weingut: La Casetta , Region: Valpolicella , Rebsorten: Garganega.21,50 €*Versand: 3,60 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
-
Wie können Audits dazu beitragen, die Effizienz und Compliance eines Unternehmens zu verbessern?
Audits können Schwachstellen und Verbesserungspotenziale im Unternehmen aufdecken. Durch regelmäßige Audits können Prozesse optimiert und effizienter gestaltet werden. Zudem helfen Audits dabei, sicherzustellen, dass das Unternehmen gesetzlichen Vorschriften und Richtlinien entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.