Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was bedeutet "ja sax n di"?
"Ja sax n di" ist kein bekannter Ausdruck oder Satz in einer bestimmten Sprache. Es könnte sich um eine fehlerhafte Schreibweise oder eine Kombination von Wörtern aus verschiedenen Sprachen handeln. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **

Ähnliche Suchbegriffe für Sax
Top-Angebote
Produkte zum Begriff Sax:
-
SAX, Locher, Locher 300Der Locher 300 von SAX ist ein hochwertiger Bürolocher, der für seine Zuverlässigkeit und Effizienz bekannt ist. Hergestellt aus robustem Metall, bietet er eine Stanzleistung von bis zu 15 Blatt à 80 g/m2, was ihn ideal für den täglichen Einsatz im Büro oder zu Hause macht. Die variable Anschlagschiene ermöglicht eine präzise Positionierung des Papiers, während der integrierte Auffangbehälter das Aufräumen nach dem Lochen erleichtert. Mit der Fähigkeit, vier Löcher gleichzeitig zu stanzen, ist dieser Locher eine praktische Lösung für die Organisation von Dokumenten. Sein schlichtes, schwarzes Design fügt sich nahtlos in jede Büroumgebung ein und sorgt für eine professionelle Optik. - Stanzvermögen von bis zu 15 Blatt à 80 g/m2 - Integrierte variable Anschlagschiene für präzises Lochen - Robuste Metallkonstruktion für Langlebigkeit.33,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Sax:
-
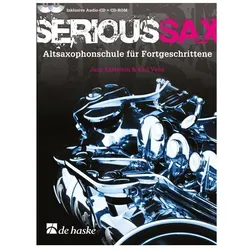
Serious Sax, FachbücherSerious Sax ist als Aufbaumethode im Anschluss an ein Anfängerkurs, wie zum Beispiel Easy Steps oder Hören, Lesen & Spielen gedacht. Anhand von eigens komponierten Stücken in verschiedenen Stilrichtungen werden in 16 Lektionen alle wichtigen Saxophontechniken behandelt und geübt. Die CD enthält Begleitungen zu den Stücken, eine CD-Rom bietet neben mp3-Tracks zusätzliche Etüden, Quartette und mehr.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SAX, Locher, Locher 300Der Locher 300 von SAX ist ein hochwertiger Bürolocher, der für seine Zuverlässigkeit und Effizienz bekannt ist. Hergestellt aus robustem Metall, bietet er eine Stanzleistung von bis zu 15 Blatt à 80 g/m2, was ihn ideal für den täglichen Einsatz im Büro oder zu Hause macht. Die variable Anschlagschiene ermöglicht eine präzise Positionierung des Papiers, während der integrierte Auffangbehälter das Aufräumen nach dem Lochen erleichtert. Mit der Fähigkeit, vier Löcher gleichzeitig zu stanzen, ist dieser Locher eine praktische Lösung für die Organisation von Dokumenten. Sein schlichtes, schwarzes Design fügt sich nahtlos in jede Büroumgebung ein und sorgt für eine professionelle Optik. - Stanzvermögen von bis zu 15 Blatt à 80 g/m2 - Integrierte variable Anschlagschiene für präzises Lochen - Robuste Metallkonstruktion für Langlebigkeit.33,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "ja sax n di"?
"Ja sax n di" ist kein bekannter Ausdruck oder Satz in einer bestimmten Sprache. Es könnte sich um eine fehlerhafte Schreibweise oder eine Kombination von Wörtern aus verschiedenen Sprachen handeln. Ohne weitere Informationen ist es schwierig, eine genaue Bedeutung zu bestimmen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Sax
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.