Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Gibt es für Linux Ubuntu und Mint auch einen RDX wie bei Windows?
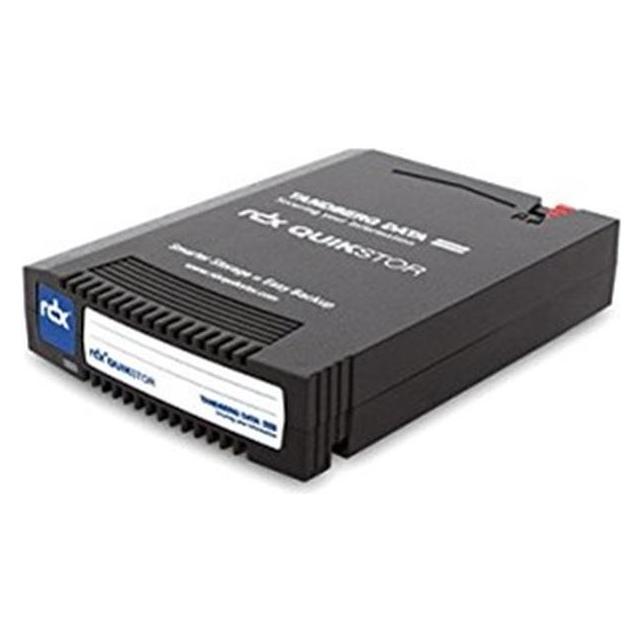
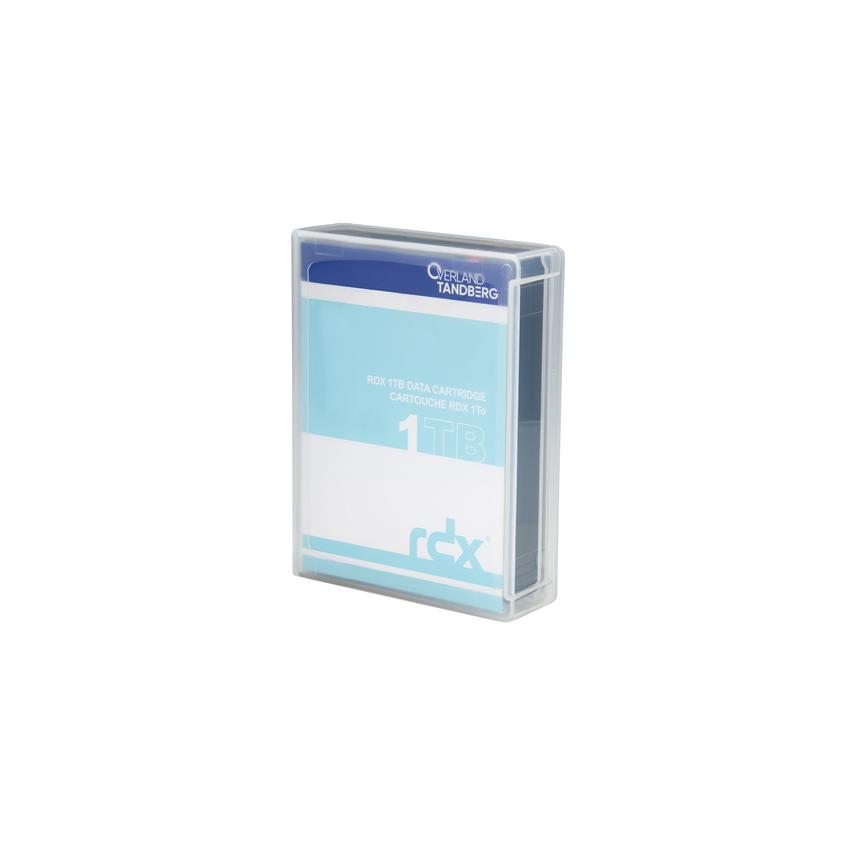
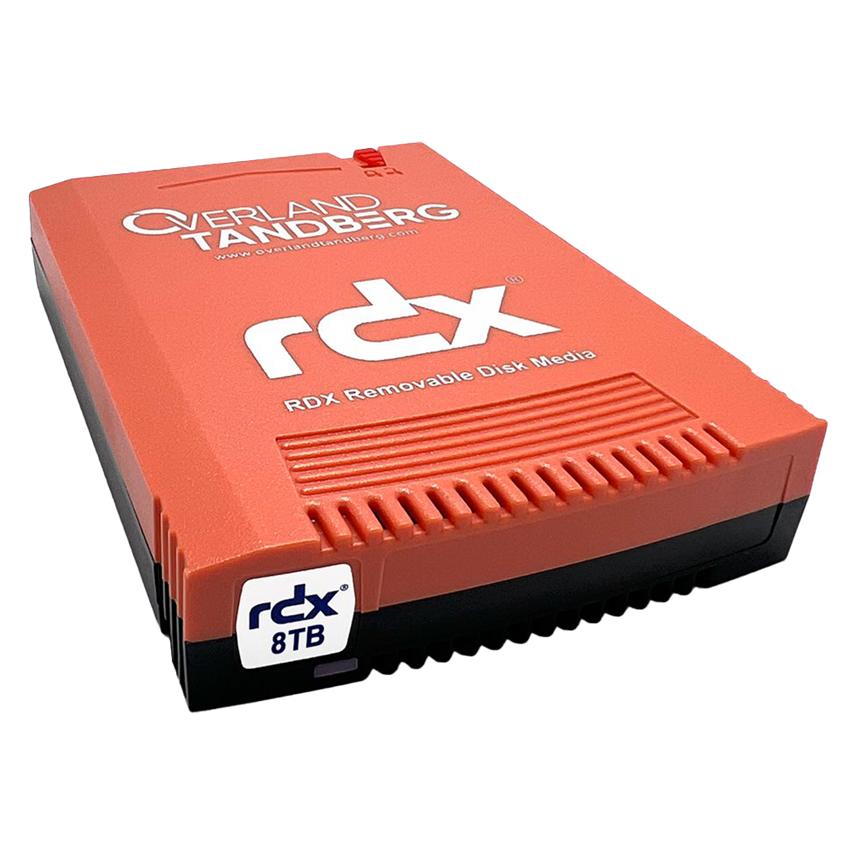
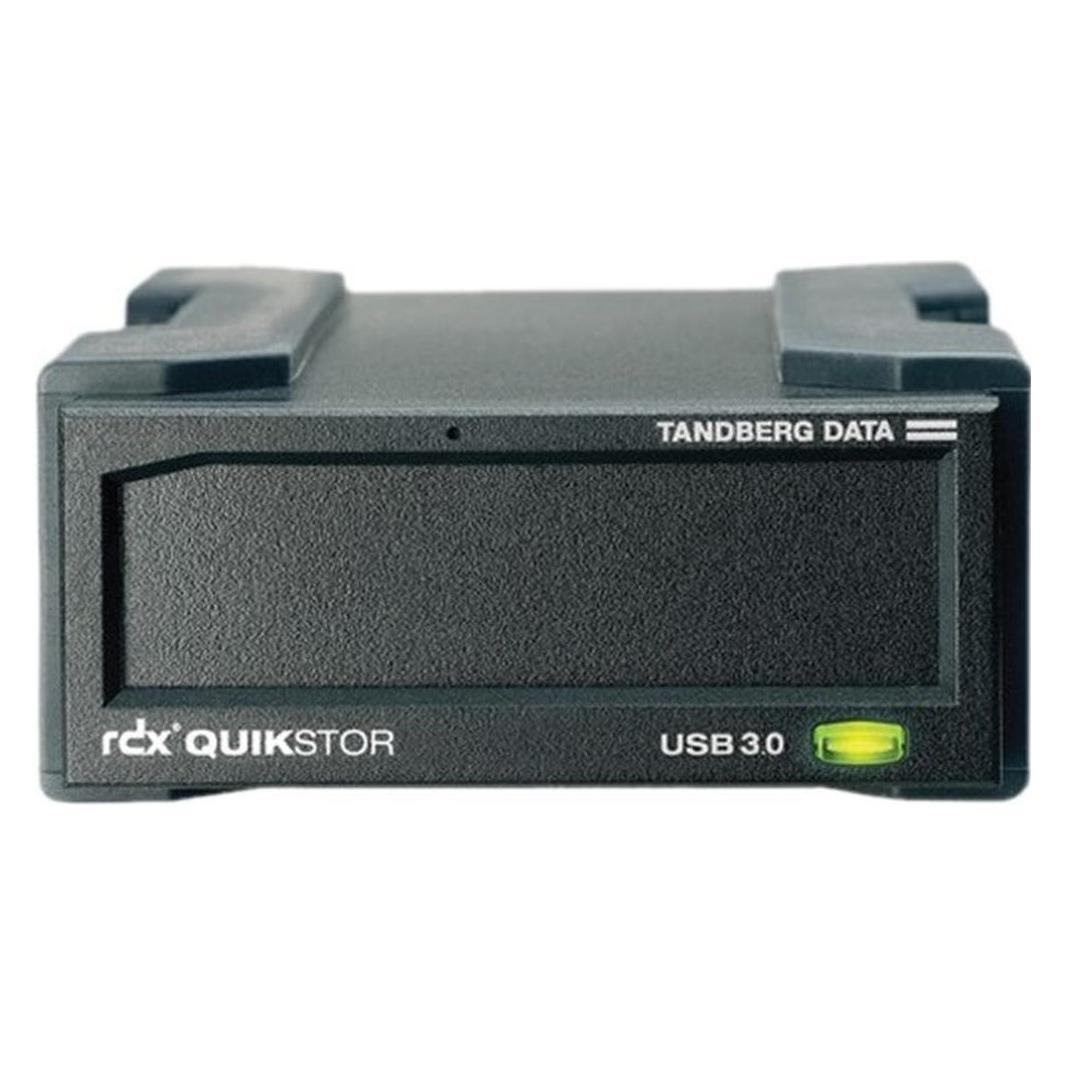
Ja, es gibt auch RDX-Laufwerke für Linux-Distributionen wie Ubuntu und Mint. RDX steht für Removable Disk Exchange und ist ein Speichermedium, das eine Kombination aus Festplatte und Wechselmedium ist. Es kann als Backup-Lösung verwendet werden, um Daten zu sichern und zu transportieren. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Ähnliche Suchbegriffe für RDX
Top-Angebote
Produkte zum Begriff RDX:


-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff RDX:
-
Gibt es für Linux Ubuntu und Mint auch einen RDX wie bei Windows?
Ja, es gibt auch RDX-Laufwerke für Linux-Distributionen wie Ubuntu und Mint. RDX steht für Removable Disk Exchange und ist ein Speichermedium, das eine Kombination aus Festplatte und Wechselmedium ist. Es kann als Backup-Lösung verwendet werden, um Daten zu sichern und zu transportieren. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für RDX
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.