Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Ähnliche Suchbegriffe für Opportunities
Top-Angebote
Produkte zum Begriff Opportunities:
-
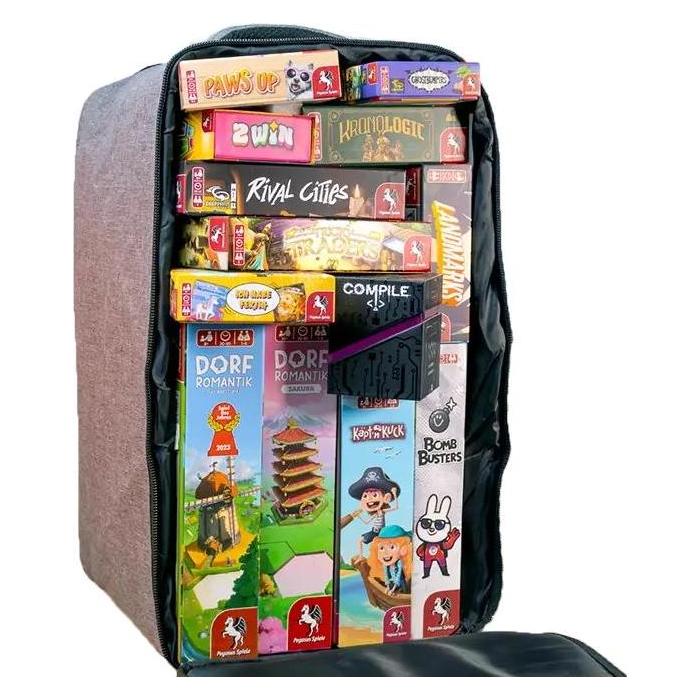
Pegasus Spiele Bag of Opportunities 302502Die Bag of Opportunities ist eine vielseitige Spielware, die kreatives Spielen fördert. Sie bietet zahlreiche Möglichkeiten zur Entfaltung der Fantasie und ... 1 x Pegasus Spiele Bag of Opportunities Anleitung in: (teilweise nur als Download)44,85 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Passive Income Ideas And Home-Based Business Opportunities, Fachbücher von Michael EzeanakaDas Fachbuch "Passive Income Ideas And Home-Based Business Opportunities" bietet eine umfassende Analyse von 55 verschiedenen Möglichkeiten, um online Geld zu verdienen. Verfasst von Michael Ezeanaka, richtet sich das Werk an Leser, die an wirtschaftlichen Themen und Marketing interessiert sind. Mit einem klaren Fokus auf passive Einkommensströme und Heimarbeitsmöglichkeiten vermittelt das Buch praxisnahe Strategien und Ideen, die es den Leserinnen und Lesern ermöglichen, ihre finanziellen Ziele zu erreichen. Die 188 Seiten des Buches sind in englischer Sprache verfasst und bieten eine strukturierte Herangehensweise an die Thematik, die sowohl für Einsteiger als auch für erfahrene Unternehmer von Nutzen ist. Die Inhalte sind darauf ausgelegt, die Leser zu inspirieren und ihnen wertvolle Einblicke in die Welt des Online-Geschäfts zu geben. Dieses Fachbuch ist eine wertvolle Ressource für alle, die ihre Einkommensquellen diversifizieren und von zu Hause aus arbeiten möchten.38,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sustainable Investing in Practice: Esg Challenges and Opportunities, Fachbücher von Simon Smiles, James PurcellTauchen Sie ein in die Realität des nachhaltigen Investierens und entdecken Sie, wie Sie Umwelt-, Sozial- und Governance-Investitionen für sich nutzen können. Dieser praktische Leitfaden bietet aufschlussreiche Analysen, Expertenkommentare und progressive Lösungen.45,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

1. What are some common characteristics of a class in a societal context? 2. How do classes and social hierarchies impact the distribution of resources and opportunities in a society?
1. Common characteristics of a class in a societal context include income level, occupation, education level, and social status. 2. Classes and social hierarchies impact the distribution of resources and opportunities by determining who has access to wealth, power, and privilege. 3. This can lead to inequalities in areas such as education, healthcare, employment, and social mobility, perpetuating a cycle of advantage for those in higher classes and disadvantage for those in lower classes. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Opportunities:
-
Pegasus Spiele 'Bag of Opportunities'Der 'Bag of Opportunities' Rucksack von Pegasus Spiele ist die ideale Lösung für alle, die ihre Lieblingsgesellschaftsspiele bequem transportieren möchten. Mit einem grosszügigen Hauptfach, das quadratische Schachteln sowohl hoch- als auch querkant aufnehmen kann, bietet dieser Rucksack ausreichend Platz für eine Vielzahl von Spielen. Die komfortablen Tragegurte sorgen dafür, dass der Rucksack auch bei längeren Strecken angenehm zu tragen ist. Ob für einen Spieleabend bei Freunden oder für den nächsten Spieleausflug, dieser Rucksack vereinfacht den Transport und sorgt dafür, dass Sie immer gut vorbereitet sind. Mit einer Höhe von 53 cm, einer Breite von 33 cm und einer Tiefe von 31 cm ist er sowohl geräumig als auch praktisch. - Komfortable Tragegurte für einfachen Transport - Geräumiges Hauptfach für quadratische Schachteln - Vielseitig einsetzbar für verschiedene Spieleanlässe.62,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pegasus Spiele Bag of Opportunities 302502Die Bag of Opportunities ist eine vielseitige Spielware, die kreatives Spielen fördert. Sie bietet zahlreiche Möglichkeiten zur Entfaltung der Fantasie und ... 1 x Pegasus Spiele Bag of Opportunities Anleitung in: (teilweise nur als Download)44,85 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Opportunities
-
Passive Income Ideas And Home-Based Business Opportunities, Fachbücher von Michael EzeanakaDas Fachbuch "Passive Income Ideas And Home-Based Business Opportunities" bietet eine umfassende Analyse von 55 verschiedenen Möglichkeiten, um online Geld zu verdienen. Verfasst von Michael Ezeanaka, richtet sich das Werk an Leser, die an wirtschaftlichen Themen und Marketing interessiert sind. Mit einem klaren Fokus auf passive Einkommensströme und Heimarbeitsmöglichkeiten vermittelt das Buch praxisnahe Strategien und Ideen, die es den Leserinnen und Lesern ermöglichen, ihre finanziellen Ziele zu erreichen. Die 188 Seiten des Buches sind in englischer Sprache verfasst und bieten eine strukturierte Herangehensweise an die Thematik, die sowohl für Einsteiger als auch für erfahrene Unternehmer von Nutzen ist. Die Inhalte sind darauf ausgelegt, die Leser zu inspirieren und ihnen wertvolle Einblicke in die Welt des Online-Geschäfts zu geben. Dieses Fachbuch ist eine wertvolle Ressource für alle, die ihre Einkommensquellen diversifizieren und von zu Hause aus arbeiten möchten.38,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sustainable Investing in Practice: Esg Challenges and Opportunities, Fachbücher von Simon Smiles, James PurcellTauchen Sie ein in die Realität des nachhaltigen Investierens und entdecken Sie, wie Sie Umwelt-, Sozial- und Governance-Investitionen für sich nutzen können. Dieser praktische Leitfaden bietet aufschlussreiche Analysen, Expertenkommentare und progressive Lösungen.45,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
1. What are some common characteristics of a class in a societal context? 2. How do classes and social hierarchies impact the distribution of resources and opportunities in a society?
1. Common characteristics of a class in a societal context include income level, occupation, education level, and social status. 2. Classes and social hierarchies impact the distribution of resources and opportunities by determining who has access to wealth, power, and privilege. 3. This can lead to inequalities in areas such as education, healthcare, employment, and social mobility, perpetuating a cycle of advantage for those in higher classes and disadvantage for those in lower classes. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.