Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Ist "je suis nage" falsch?
Ja, "je suis nage" ist grammatikalisch falsch. Die korrekte Form wäre "je nage", da das Verb "nager" im Französischen reflexiv ist und daher kein Hilfsverb wie "être" benötigt. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **

Ähnliche Suchbegriffe für Nage
Top-Angebote
Produkte zum Begriff Nage:
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **


Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Nage:
-
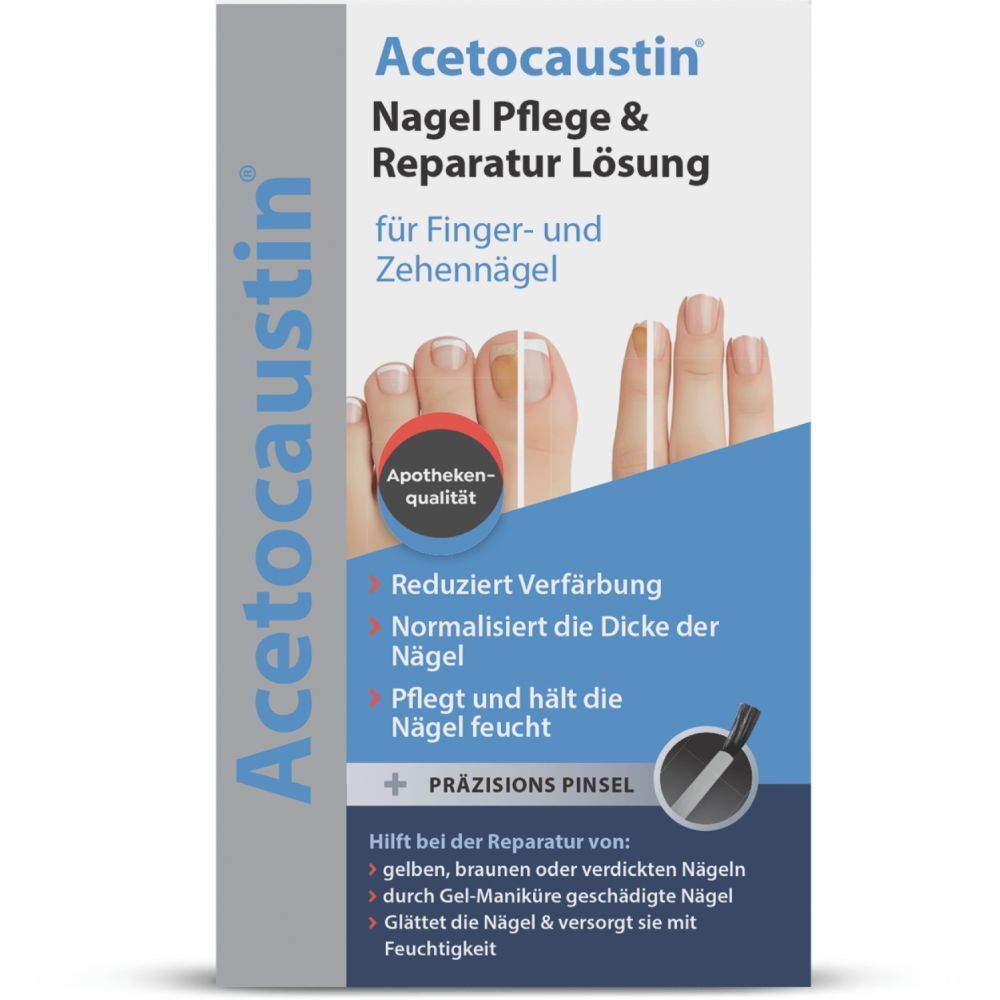
Acetocaustin Nage Pflege & Reparatur Lösung 9 mlACETOCAUSTIN Nagel Pflege & Reparatur Lösung mit UreaGönnen Sie Ihren Nägeln die Pflege, die sie verdienen - für sichtbar schönere Nägel. Die Acetocaustin Nagel Pflege & Reparatur Lösung pflegt, repariert, stärkt & schützt geschädigte Nägel intensiv und wirksam.Vorteile- Sichtbar schönere Nägel dank 4-fach Wirkung- Repariert Nägel nach Gel-Maniküre oder starker Belastung- Urea spendet intensive Feuchtigkeit und stärkt die Nagelsubstanz- Glättet und hellt auf - Präzisionspinsel für einfache Anwendung an Händen und FüßenOb nach einer Gel-Maniküre oder durch mechanische Belastung: die Acetocaustin Nagel Pflege & Reparatur Lösung gibt Ihren Nägeln zurück, was sie brauchen. Die 4-fach Formel repariert Schäden, glättet die Nagelstruktur und reduziert Verfärbungen sichtbar. Das enthaltene Urea spendet tiefe Feuchtigkeit und hilft strapazierter Nagelsubstanz, sich zu erholen. Mit dem Präzisionspinsel gelingt der Auftrag sauber und präzise. FazitGeschädigte Nägel brauchen Pflege, die wirkt. Die Acetocaustin Nagel Pflege & Reparatur Lösung wirkt im Nagel - für sichtbar stärkere, gesündere Nägel. 4-fach Power: pflegt, repariert, stärkt, schütztMit Urea - für Feuchtigkeit und zur Stärkung der Nagelsubstanz1x täglichHinweise:Die Acetocaustin Nagel Pflege & Reparatur Lösung verbessert das Erscheinungsbild gelber, geschädigter oder verdickter, brauner Nägel, sowie von Gel-Maniküren beschädigter oder von Alterserscheinungen betroffener Nägel. Die transparente, wirksame Formel reduziert Verfärbungen, glättet Unebenheiten, normalisiert die Nageldicke und versorgt die Nägel mit Feuchtigkeit, sodass sie wieder gesund und erholt aussehen.Inhaltsstoffe:Propylenglykol, Wasser, Harnstoff, Milchsäure, Natriumhydroxid, Glycerin, Dinatrium-EDTAAnwendung:In der ersten Woche tragen Sie mit dem Präzisions Pinsel zweimal täglich morgens und abends eine dünne Schicht direkt auf den betroffenen Nagel und unter den freien Rand auf. Nach der ersten Woche setzen Sie die Anwendung für bis zu acht Wochen einmal täglich in der Nacht fort, bis Sie die gewünschten Ergebnisse erzielen. Lassen Sie die Lösung jedes Mal ein paar Minuten trocknen. Um optimale Ergebnisse zu erzielen, ist es je nach Zustand der Nägel erforderlich, die Anwendung über 3 bis 6 Monate fortzusetzen. Lassen Sie die Acetocaustin Nagel Pflege & Reparatur Lösung vollständig trocknen, bevor Sie Nagellack auftragen. Entfernen Sie unbedingt jeglichen Nagellack, bevor Sie die Acetocaustin Nagel Pflege & Reparatur Lösung auftragen.. Kontakt mit den Augen und Schleimhäuten vermeiden.. Nicht auf offene Wunden oder verletzte Haut auftragen.. Keinen engen Verband anlegen.. Die Anwendungsstelle vor Hitze schützen.. Schwangere oder stillende Personen sollten vor der Anwendung dieses Produkts einen Arzt konsultieren.. Brechen Sie die Anwendung ab, wenn bei Ihnen allergische Reaktionen auftreten.. Darf nicht in die Hände von Kindern gelangen.. Wenn keine Besserung eintritt, suchen Sie einen Arzt auf.Aufbewahrungshinweise:. Nur zur äußerlichen Anwendung.. Nicht verwenden, wenn Allergien gegen einen oder mehrere Inhaltsstoffe vorliegen.. Kontakt mit den Augen und Schleimhäuten vermeiden.. Nicht auf offene Wunden oder verletzte Haut auftragen.. Keinen engen Verband anlegen.. Die Anwendungsstelle vor Hitze schützen.. Schwangere oder stillende Personen sollten vor der Anwendung dieses Produkts einen Arzt konsultieren.. Brechen Sie die Anwendung ab, wenn bei Ihnen allergische Reaktionen auftreten.. Darf nicht in die Hände von Kindern gelangen.. Wenn keine Besserung eintritt, suchen Sie einen Arzt auf.14,89 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist "je suis nage" falsch?
Ja, "je suis nage" ist grammatikalisch falsch. Die korrekte Form wäre "je nage", da das Verb "nager" im Französischen reflexiv ist und daher kein Hilfsverb wie "être" benötigt. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Nage
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.43,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.