Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Ähnliche Suchbegriffe für Genutzt
Top-Angebote
Produkte zum Begriff Genutzt:
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chieftec CMR-2131SAS - Gehäuse für Speicherlaufwerke - 2,5" / 3,5" gemeinsam genutzt (6,4, SSD + Festplatte ZubehörDiese SAS/SATA-Backplane und die abnehmbaren Einschübe sind exklusiv aus SECC-Stahl gefertigt, was sie besonders geeignet macht, um HDDs und SSDs kühl zu halten. Die Backplane ist plug-and-play-kompatibel und unterstützt Hot-Swap. Mit einem 80-mm-Lüfter werden selbst die schnellsten HDDs und SSDs kühl gehalten. Der Betriebsstatus jeder HDD/SSD sowie die Stromversorgung und Aktivität der Lüfter werden an der Vorderseite der Backplane durch LEDs angezeigt. - Professionelle Datensicherung - Hot-Swap - Plug-and-Play-kompatibel - Verriegelungsmechanismus mit Schlüssel - Platzsparend.85,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Wie können Audits dazu beitragen, die Effizienz und Compliance eines Unternehmens zu verbessern?
Audits können Schwachstellen und Verbesserungspotenziale im Unternehmen aufdecken. Durch regelmäßige Audits können Prozesse optimiert und effizienter gestaltet werden. Zudem helfen Audits dabei, sicherzustellen, dass das Unternehmen gesetzlichen Vorschriften und Richtlinien entspricht. **
Top-Angebote
Produkte zum Begriff Genutzt:
-
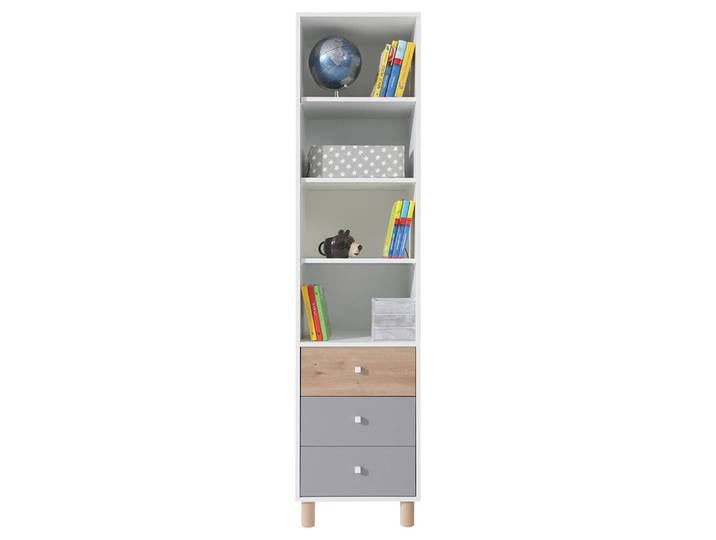
Regalschrank – FARO System 7 – Ordnung clever genutztRegalschrank – FARO System 7 – Ordnung clever genutzt. Clevere Aufbewahrung für moderne Kinderzimmer. Offene Fächer für schnellen Zugriff. Schubladen für kleine Gegenstände. Kompakte und platzsparende Konstruktion. Perfekt kombinierbar mit FARO System Möbeln. Der Regalschrank aus dem FARO System 7 bietet eine praktische Aufbewahrungslösung für Kinder- und Jugendzimmer. Vier offene Fächer sorgen für Übersichtlichkeit und schnellen Zugriff auf Lieblingsgegenstände. Drei Schubladen bieten zusätzlichen Stauraum für kleinere Utensilien. Die kompakte Bauweise ermöglicht flexible Platzierung im Zimmer. Ideal für eine moderne und ordentliche Einrichtung. Technische Details: Breite: 45 cm Höhe: 190 cm Tiefe: 40 cm Breite: 45 cm Tiefe: 40 cm Höhe: 190 cm Farbe:Grau / Weiß299,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
StarTech.com Startech 4-Bay USB 3.1 SATA Festplatten Dockingstation, Extern - Speichergehäuse - 2,5" / 3,5" gemeinsam genutzt (6,4 cm/8,9 cm gemeinsam genutzt) (SDOCK4U313)Startech 4-Bay USB 3.1 SATA Festplatten Dockingstation, Extern - Speichergehäuse - 2,5" / 3,5" gemeinsam genutzt (6,4 cm/8,9 cm gemeinsam genutzt) - SATA 6Gb/s - USB 3.1 (Gen 2) - Schwarz182,51 €*Versand: 7,95 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Genutzt
-
Chieftec CMR-2131SAS - Gehäuse für Speicherlaufwerke - 2,5" / 3,5" gemeinsam genutzt (6,4, SSD + Festplatte ZubehörDiese SAS/SATA-Backplane und die abnehmbaren Einschübe sind exklusiv aus SECC-Stahl gefertigt, was sie besonders geeignet macht, um HDDs und SSDs kühl zu halten. Die Backplane ist plug-and-play-kompatibel und unterstützt Hot-Swap. Mit einem 80-mm-Lüfter werden selbst die schnellsten HDDs und SSDs kühl gehalten. Der Betriebsstatus jeder HDD/SSD sowie die Stromversorgung und Aktivität der Lüfter werden an der Vorderseite der Backplane durch LEDs angezeigt. - Professionelle Datensicherung - Hot-Swap - Plug-and-Play-kompatibel - Verriegelungsmechanismus mit Schlüssel - Platzsparend.85,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.100,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
-
Wie können Audits dazu beitragen, die Effizienz und Compliance eines Unternehmens zu verbessern?
Audits können Schwachstellen und Verbesserungspotenziale im Unternehmen aufdecken. Durch regelmäßige Audits können Prozesse optimiert und effizienter gestaltet werden. Zudem helfen Audits dabei, sicherzustellen, dass das Unternehmen gesetzlichen Vorschriften und Richtlinien entspricht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.