Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Welche Bank hat eurer Meinung nach den mit Abstand langsamsten Filial-Kundenservice?
Es ist schwierig, eine spezifische Bank als diejenige mit dem langsamsten Filial-Kundenservice zu benennen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel der Filialgröße, der Anzahl der Mitarbeiter und der Effizienz der Prozesse. Es kann jedoch vorkommen, dass Kundenberichte und Bewertungen auf bestimmte Banken hinweisen, bei denen der Kundenservice als langsam empfunden wird. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Ähnliche Suchbegriffe für Filial
Top-Angebote
Produkte zum Begriff Filial:
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dovlatov, Sergej: Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial.Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial. , Dowlatow wurde 1941 in Ufa, Sowjetunion, geboren, wohin seine Familie während des 2. Weltkrieges evakuiert worden war. Sein Vater war Jude, seine Mutter Armenierin. Nach 1945 lebte er mit seiner Familie in Leningrad. Dowlatow studierte Philologie an der Leningrader Universität, wurde aber nach zweieinhalb Jahren exmatrikuliert. Er diente in der Roten Armee in der Wache der strengen Gefängnislager in der Republik Komi. Von 1972 bis 1975 verdiente er seinen Lebensunterhalt als Journalist bei der Tallinner Zeitung Sowjetisches Estland, im Sommer führte er zudem Touristen durch die Puschkin-Gedenkstätten nahe Pskow. Zahlreiche Versuche Dowlatows, seine Prosa in den sowjetischen Zeitschriften zu publizieren, waren vergebens. Der (Druck-)Satz seines ersten Buches wurde auf Befehl des KGB vernichtet. Nach der Veröffentlichung einiger Geschichten von Dowlatow in westlichen Zeitschriften wie Continent, Time und We 1976 wurde er aus dem Journalisten-Verband der UdSSR ausgeschlossen. 1978 verließ er die Sowjetunion und ging mit seiner Familie nach New York, wo er später The New American, eine liberale, russischsprachige Zeitung für Immigranten mit herausgab. Mitte der 1980er Jahre erzielte Dowlatow schließlich seinen größten Erfolg als Schriftsteller, als er in angesehenen Magazinen The New Yorker und Partisan Review publizierte. Dowlatow starb am 24. August 1990 in New York City und wurde am Friedhof Mount Hebron beigesetzt. In seiner zwölfjährigen Zeit als Emigrant gab Sergei Dowlatow zwölf Bücher in den USA und in Europa heraus. In der Sowjetunion war er durch den Samizdat und Radio Swoboda bekannt. Nach dem Zerfall der Sowjetunion wurden zahlreiche Sammlungen seiner Kurzgeschichten auch in Russland veröffentlicht. Zitat: "Ähnlich möchte ich nur Tschechow sein". Auf Deutsch erschienene Werke Die Unsren. Ein russisches Familienalbum. (Na¿i.) S. Fischer, Frankfurt am Main 1990, ISBN 3-10-015308-1 Der Koffer. (Cemodan.) DuMont, Köln 2008, ISBN 978-3-8321-8073-7 Der Kompromiss. (Kompromiss.) Pano-Verlag, Zürich 2008, ISBN 978-3-907576-97-7 Sergej Dovlatov. Maloe sobranie sochinenij Sergej Dovlatov Azbuka, ISBN 978-5-389-03977-3; 2012 g. 640 str 5000 jekz. Tverdyj pereplet Soderzhanie "Teatr absurda" Sergeja Dovlatova avtor: Benedikt Sarnov Predislovie, str. 5-32 Zona (zapiski nadziratelja) avtor: Sergej Dovlatov str. 33-180 Kompromiss avtor: Sergej Dovlatov str. 181-332 Zapovednik avtor: Sergej Dovlatov str. 333-430 Nashi avtor: Sergej Dovlatov str. 431-524 Filial (zapiski veduschego) avtor: Sergej Dovlatov str. 525-637 Sergej Dovlatov - sovremennyj klassik, odin iz samyh chitaemyh russkih pisatelej poslednej chetverti XX veka. V nastojaschij tom izbrannogo voshli takie ego shiroko izvestnye proizvedenija, kak "Zona". "Kompromiss", "Zapovednik", "Nashi", "Filial". "Chitat' ego legko. On kak by ne trebuet k sebe vnimanija, ne nastaivaet na svoih umozakljuchenijah ili nabljudenijah nad chelovecheskoj prirodoj, ne navjazyvaet sebja chitatelju. Ja proglatyval ego kniga v srednem za tri-chetyre chasa nepreryvnogo chtenija: potomu chto imenno ot jetoj nenavjazchivosti ego tona trudno bylo otorvat'sja. Neizmennaja reakcija na ego rasskazy i povesti - priznatel'nost' za otsutstvie pretenzij, za trezvost' vzgljada na veschi, za jetu negromkuju muzyku zdravogo smysla, zvuchaschuju v ljubom ego abzace. Top ego rechi vospityvaet v chitatele sderzhannost' i dejstvuet otrezvljajusche: vy stanovites' im, i jeto luchshaja terapija, kotoraja mozhet byt' predlozhena sovremenniku, ne govorja - potomku". , > , Erscheinungsjahr: 20140604, Produktform: Leinen, Autoren: Dovlatov, Sergej~Dowlatow, Sergej, Seitenzahl/Blattzahl: 640, Fachschema: Russische Bücher~Russische Belletristik / Roman, Erzählung~Russe~Russland~Südrußland, Region: Russland, Imprint-Titels: Azbuka, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: allgemein und literarisch, Text Sprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: KNIZHNIK, Verlag: KNIZHNIK, Länge: 218, Breite: 151, Höhe: 40, Gewicht: 644, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Filial:
-
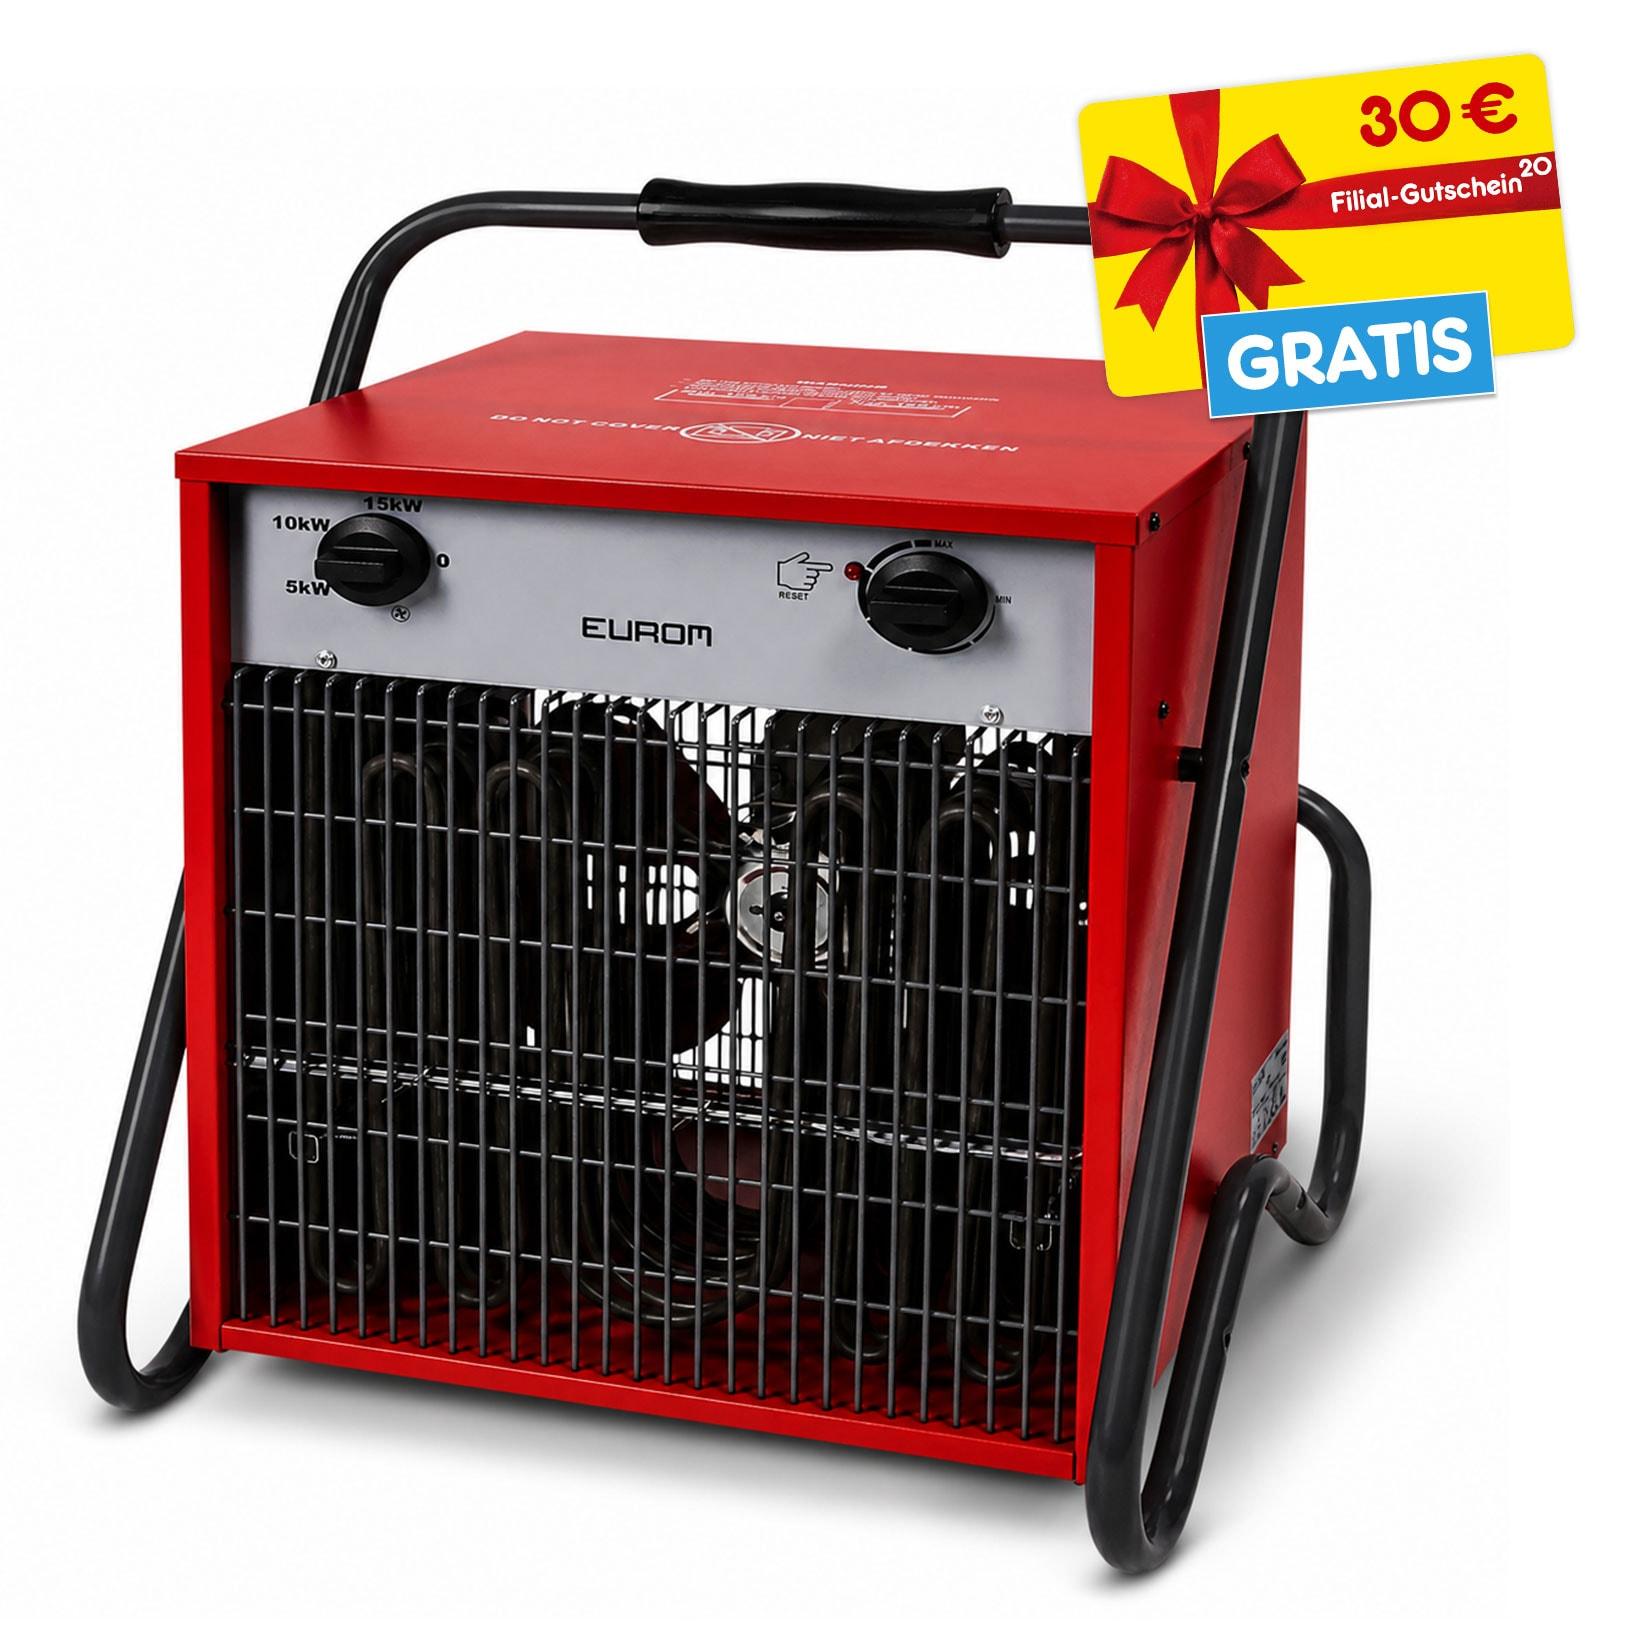
EUROM Heizlüfter EK15002 + 30 € Filial-GutscheinDer Eurom EK15002 ist ein Heizlüfter mit Strom (400 V) für den Einsatz in Garagen, Schuppen und Werkstätten. Dank der großen Leistung von 15.000 Watt ist der Raum in kürzester Zeit erwärmt. Der EK15002 verfügt über einen Kaltluftventilator, ein Thermost899,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dovlatov, Sergej: Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial.Maloe sobranie sochinenij. Zona. Kompromiss. Zapovednik. Nashi. Filial. , Dowlatow wurde 1941 in Ufa, Sowjetunion, geboren, wohin seine Familie während des 2. Weltkrieges evakuiert worden war. Sein Vater war Jude, seine Mutter Armenierin. Nach 1945 lebte er mit seiner Familie in Leningrad. Dowlatow studierte Philologie an der Leningrader Universität, wurde aber nach zweieinhalb Jahren exmatrikuliert. Er diente in der Roten Armee in der Wache der strengen Gefängnislager in der Republik Komi. Von 1972 bis 1975 verdiente er seinen Lebensunterhalt als Journalist bei der Tallinner Zeitung Sowjetisches Estland, im Sommer führte er zudem Touristen durch die Puschkin-Gedenkstätten nahe Pskow. Zahlreiche Versuche Dowlatows, seine Prosa in den sowjetischen Zeitschriften zu publizieren, waren vergebens. Der (Druck-)Satz seines ersten Buches wurde auf Befehl des KGB vernichtet. Nach der Veröffentlichung einiger Geschichten von Dowlatow in westlichen Zeitschriften wie Continent, Time und We 1976 wurde er aus dem Journalisten-Verband der UdSSR ausgeschlossen. 1978 verließ er die Sowjetunion und ging mit seiner Familie nach New York, wo er später The New American, eine liberale, russischsprachige Zeitung für Immigranten mit herausgab. Mitte der 1980er Jahre erzielte Dowlatow schließlich seinen größten Erfolg als Schriftsteller, als er in angesehenen Magazinen The New Yorker und Partisan Review publizierte. Dowlatow starb am 24. August 1990 in New York City und wurde am Friedhof Mount Hebron beigesetzt. In seiner zwölfjährigen Zeit als Emigrant gab Sergei Dowlatow zwölf Bücher in den USA und in Europa heraus. In der Sowjetunion war er durch den Samizdat und Radio Swoboda bekannt. Nach dem Zerfall der Sowjetunion wurden zahlreiche Sammlungen seiner Kurzgeschichten auch in Russland veröffentlicht. Zitat: "Ähnlich möchte ich nur Tschechow sein". Auf Deutsch erschienene Werke Die Unsren. Ein russisches Familienalbum. (Na¿i.) S. Fischer, Frankfurt am Main 1990, ISBN 3-10-015308-1 Der Koffer. (Cemodan.) DuMont, Köln 2008, ISBN 978-3-8321-8073-7 Der Kompromiss. (Kompromiss.) Pano-Verlag, Zürich 2008, ISBN 978-3-907576-97-7 Sergej Dovlatov. Maloe sobranie sochinenij Sergej Dovlatov Azbuka, ISBN 978-5-389-03977-3; 2012 g. 640 str 5000 jekz. Tverdyj pereplet Soderzhanie "Teatr absurda" Sergeja Dovlatova avtor: Benedikt Sarnov Predislovie, str. 5-32 Zona (zapiski nadziratelja) avtor: Sergej Dovlatov str. 33-180 Kompromiss avtor: Sergej Dovlatov str. 181-332 Zapovednik avtor: Sergej Dovlatov str. 333-430 Nashi avtor: Sergej Dovlatov str. 431-524 Filial (zapiski veduschego) avtor: Sergej Dovlatov str. 525-637 Sergej Dovlatov - sovremennyj klassik, odin iz samyh chitaemyh russkih pisatelej poslednej chetverti XX veka. V nastojaschij tom izbrannogo voshli takie ego shiroko izvestnye proizvedenija, kak "Zona". "Kompromiss", "Zapovednik", "Nashi", "Filial". "Chitat' ego legko. On kak by ne trebuet k sebe vnimanija, ne nastaivaet na svoih umozakljuchenijah ili nabljudenijah nad chelovecheskoj prirodoj, ne navjazyvaet sebja chitatelju. Ja proglatyval ego kniga v srednem za tri-chetyre chasa nepreryvnogo chtenija: potomu chto imenno ot jetoj nenavjazchivosti ego tona trudno bylo otorvat'sja. Neizmennaja reakcija na ego rasskazy i povesti - priznatel'nost' za otsutstvie pretenzij, za trezvost' vzgljada na veschi, za jetu negromkuju muzyku zdravogo smysla, zvuchaschuju v ljubom ego abzace. Top ego rechi vospityvaet v chitatele sderzhannost' i dejstvuet otrezvljajusche: vy stanovites' im, i jeto luchshaja terapija, kotoraja mozhet byt' predlozhena sovremenniku, ne govorja - potomku". , > , Erscheinungsjahr: 20140604, Produktform: Leinen, Autoren: Dovlatov, Sergej~Dowlatow, Sergej, Seitenzahl/Blattzahl: 640, Fachschema: Russische Bücher~Russische Belletristik / Roman, Erzählung~Russe~Russland~Südrußland, Region: Russland, Imprint-Titels: Azbuka, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Belletristik: allgemein und literarisch, Text Sprache: rus, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: KNIZHNIK, Verlag: KNIZHNIK, Länge: 218, Breite: 151, Höhe: 40, Gewicht: 644, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Bank hat eurer Meinung nach den mit Abstand langsamsten Filial-Kundenservice?
Es ist schwierig, eine spezifische Bank als diejenige mit dem langsamsten Filial-Kundenservice zu benennen, da dies von verschiedenen Faktoren abhängt, wie zum Beispiel der Filialgröße, der Anzahl der Mitarbeiter und der Effizienz der Prozesse. Es kann jedoch vorkommen, dass Kundenberichte und Bewertungen auf bestimmte Banken hinweisen, bei denen der Kundenservice als langsam empfunden wird. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Filial
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.44,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.43,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.