Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Kennt jemand ein echtes Freeware-FMEA-Tool?
Ja, es gibt mehrere echte Freeware-FMEA-Tools, die kostenlos heruntergeladen und verwendet werden können. Ein Beispiel dafür ist das Tool "FMEA Plus" von der Firma "Q-DAS", das eine umfassende Funktionalität für die Durchführung von FMEA-Analysen bietet. Ein weiteres Beispiel ist das Tool "FMEA-Pro" von der Firma "Isograph", das ebenfalls kostenlos heruntergeladen werden kann. **
Was ist der Unterschied zwischen FMEA und FTA?
FMEA (Failure Mode and Effects Analysis) ist eine Methode zur systematischen Analyse von potenziellen Fehlern und deren Auswirkungen auf ein Produkt oder einen Prozess. Es konzentriert sich auf die Identifizierung von Fehlern und deren Ursachen, um Maßnahmen zur Vermeidung oder Minimierung der Auswirkungen zu entwickeln. FTA (Fault Tree Analysis) ist eine Methode zur Analyse von potenziellen Fehlerursachen und deren Auswirkungen auf ein System. Es verwendet ein logisches Baumdiagramm, um die möglichen Kombinationen von Ereignissen zu visualisieren, die zu einem Fehler führen können. FTA konzentriert sich auf die Identifizierung von kritischen Fehlerpfaden und ermöglicht die Bewertung der Wahrscheinlichkeit eines Systemausfalls. **
Ähnliche Suchbegriffe für FMEA
Top-Angebote
Produkte zum Begriff FMEA:
-
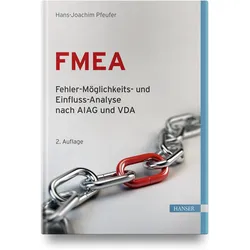
FMEA – Fehler-Möglichkeits- und Einfluss-Analyse nach AIAG und VDA, Fachbücher von Hans-Joachim PfeuferDie Fehler-Möglichkeits- und Einfluss-Analyse (FMEA) ist eine etablierte Methode zur vorbeugenden Qualitätssicherung. Mögliche Fehler eines Systems, eines Produktes oder eines Prozesses werden bereits während der Entwicklungsphase analysiert und Wahrscheinlichkeit und Ausmass eventueller Folgen abgeschätzt. Dieser Pocket Power-Band stellt die Methode praxisorientiert vor und gibt eine konkrete Anleitung zur Umsetzung. Highlights - Fehlerursachen frühzeitig erkennen und Fehler vermeiden - Mit Schritt-für-Schritt-Anleitung - Kompakte, anschauliche Darstellung - Berücksichtigt den aktuellen FMEA-Standard von AIAG und VDA.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tietjen, Thorsten: FMEA-PraxisFMEA-Praxis , Einstieg in die Risikoabschätzung von Produkten, Prozessen und Systemen , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 4., überarbeitete Auflage, Erscheinungsjahr: 20200810, Produktform: Leinen, Autoren: Tietjen, Thorsten~Decker, André, Auflage: 20004, Auflage/Ausgabe: 4., überarbeitete Auflage, Seitenzahl/Blattzahl: 320, Keyword: AIAG; APIS IQ-RM; CE-Kennzeichnung; DIN EN 60812; Design of Experience (DoE); Design-FMEA; Fehler-Möglichkeits- und Einfluss-Analyse (FMEA); PLATO e1ns; Prozess-FMEA; Quality Function Deployment (QFD); Risikobewertung, Fachschema: Qualitätssicherung~Sicherung / Qualitätssicherung~Management / Risikomanagement~Risikomanagement~Risiko~Management / TQM~Qualitätsmanagement / TQM~Total Quality Management~TQM - Total Quality Management ~Fertigungstechnik~Kontrolle (wirtschaftlich) / Qualitätskontrolle~Qualitätskontrolle, Fachkategorie: Qualitätssicherung (QS) und Total Quality Management (TQM)~Industrielle Qualitätskontrolle, Warengruppe: HC/Maschinenbau/Fertigungstechnik, Fachkategorie: Risikobewertung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Länge: 245, Breite: 178, Höhe: 22, Gewicht: 909, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783446402676 9783446223226 9783446212367, eBook EAN: 9783446465640, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5891669,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann die Bedeutung von FMEA nach den Maßnahmen steigen?
Ja, die Bedeutung von FMEA (Fehlermöglichkeits- und Einflussanalyse) kann nach der Implementierung von Maßnahmen steigen. Durch die Durchführung einer FMEA werden potenzielle Fehlerquellen identifiziert und bewertet. Wenn dann Maßnahmen ergriffen werden, um diese Fehler zu verhindern oder zu minimieren, kann die Effektivität der FMEA erhöht werden, da das Risiko von Fehlern reduziert wird. Dadurch wird die Qualität und Zuverlässigkeit des Produkts oder Prozesses verbessert. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff FMEA:
-
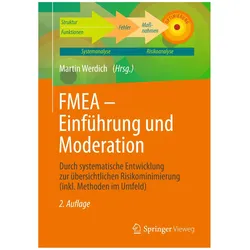
FMEA - Einführung und Moderation, Fachbücher von Martin WerdichDieses Buch hilft Ihnen, die Methodik FMEA sowie die angrenzenden Themen zu verstehen und anzuwenden. Es räumt mit dem Vorurteil auf, FMEA wäre "nur" ein Qualitätstool, das von Qualitätsspezialisten durchgeführt wird. Vielmehr kann die FMEA in jeder Branche als Werkzeug benutzt werden, um Produkte, Projekte, Aufgaben und Dienstleistungen äusserst planbar, nachvollziehbar und zielorientiert umzusetzen. Das strukturierte Vorgehen unterstützt Problemlösungen und schafft somit neue Denkansätze (präventive Qualitätssicherungsmethodik und Risikoanalyse). Bei richtiger Anwendung werden Sie Zeit, Geld und Kapazität einsparen.84,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
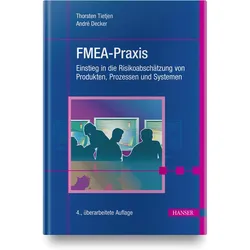
FMEA-Praxis, Fachbücher von André Decker, Thorsten TietjenPraxisorientierter Einstieg in die Risikoabschätzung von Systemen, Produkten und Prozessen. In nun vierter Auflage unterstützt dieses Standardwerk Sie dabei, die Fehler-Möglichkeits- und Einfluss-Analyse (FMEA) zu verstehen und anzuwenden. Die FMEA ist eine der am meisten eingesetzten Methoden des präventiven Qualitätsmanagements und unverzichtbarer Bestandteil bei der Risikoabschätzung von Systemen, Produkten und Prozessen. Das Buch richtet sich sowohl an erfahrene Qualitäts- und Prozessmanager sowie Produktentwickler als auch an angehende Ingenieure, die mögliche Fehler bereits während der Entwicklungsphase analysieren und das Ausmass eventueller Folgen abschätzen wollen. Folgende Themen erwarten Sie: - FMEA-Grundlagen: Voraussetzungen, Aufbau, Arbeitsschritte, Wirksamkeit und Schwachstellen, Integration - Einführung in die Produkt- und Prozess-FMEA (mit VDA und AIAG 2019) - Teambildung und Moderation bei der FMEA - Durchführung der FMEA: Werkzeuge zur Problemanalyse, Szenarien von Methodendurchführungen - Risiko-(Gefahren-)analyse im Rahmen einer CE-Kennzeichnung - FMEA, Quality Function Deployment (QFD) und Design of Experience (DoE) Diese Auflage berücksichtigt die neu entwickelte FMEA-Richtlinie von VDA und AIAG sowie die DIN EN 60812 – Fehlzustandsart- und Auswirkungsanalyse (FMEA). Es wurden unterstützende Werkzeuge zur Problemanalyse sowie zusätzliche Anwendungsbeispiele ergänzt. Darüber hinaus wurden die gesetzlichen Rahmenbedingungen einer CE-Kennzeichnung aktualisiert. Das Buch enthält viele Beispiele für FMEA-Anwendungen, wie zum Beispiel für einen Autositz, ein Fahrrad oder ein Praxisbeispiel aus dem Bereich Spritzgiessen. Eine Einführung in die bekanntesten FMEA-Anwendungsprogramme APIS IQ-RM® und PLATOe1ins rundet den Inhalt ab.69,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FMEA – Fehler-Möglichkeits- und Einfluss-Analyse nach AIAG und VDA, Fachbücher von Hans-Joachim PfeuferDie Fehler-Möglichkeits- und Einfluss-Analyse (FMEA) ist eine etablierte Methode zur vorbeugenden Qualitätssicherung. Mögliche Fehler eines Systems, eines Produktes oder eines Prozesses werden bereits während der Entwicklungsphase analysiert und Wahrscheinlichkeit und Ausmass eventueller Folgen abgeschätzt. Dieser Pocket Power-Band stellt die Methode praxisorientiert vor und gibt eine konkrete Anleitung zur Umsetzung. Highlights - Fehlerursachen frühzeitig erkennen und Fehler vermeiden - Mit Schritt-für-Schritt-Anleitung - Kompakte, anschauliche Darstellung - Berücksichtigt den aktuellen FMEA-Standard von AIAG und VDA.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.27,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt jemand ein echtes Freeware-FMEA-Tool?
Ja, es gibt mehrere echte Freeware-FMEA-Tools, die kostenlos heruntergeladen und verwendet werden können. Ein Beispiel dafür ist das Tool "FMEA Plus" von der Firma "Q-DAS", das eine umfassende Funktionalität für die Durchführung von FMEA-Analysen bietet. Ein weiteres Beispiel ist das Tool "FMEA-Pro" von der Firma "Isograph", das ebenfalls kostenlos heruntergeladen werden kann. **
-
Was ist der Unterschied zwischen FMEA und FTA?
FMEA (Failure Mode and Effects Analysis) ist eine Methode zur systematischen Analyse von potenziellen Fehlern und deren Auswirkungen auf ein Produkt oder einen Prozess. Es konzentriert sich auf die Identifizierung von Fehlern und deren Ursachen, um Maßnahmen zur Vermeidung oder Minimierung der Auswirkungen zu entwickeln. FTA (Fault Tree Analysis) ist eine Methode zur Analyse von potenziellen Fehlerursachen und deren Auswirkungen auf ein System. Es verwendet ein logisches Baumdiagramm, um die möglichen Kombinationen von Ereignissen zu visualisieren, die zu einem Fehler führen können. FTA konzentriert sich auf die Identifizierung von kritischen Fehlerpfaden und ermöglicht die Bewertung der Wahrscheinlichkeit eines Systemausfalls. **
-
Kann die Bedeutung von FMEA nach den Maßnahmen steigen?
Ja, die Bedeutung von FMEA (Fehlermöglichkeits- und Einflussanalyse) kann nach der Implementierung von Maßnahmen steigen. Durch die Durchführung einer FMEA werden potenzielle Fehlerquellen identifiziert und bewertet. Wenn dann Maßnahmen ergriffen werden, um diese Fehler zu verhindern oder zu minimieren, kann die Effektivität der FMEA erhöht werden, da das Risiko von Fehlern reduziert wird. Dadurch wird die Qualität und Zuverlässigkeit des Produkts oder Prozesses verbessert. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Ähnliche Suchbegriffe für FMEA
-
Tietjen, Thorsten: FMEA-PraxisFMEA-Praxis , Einstieg in die Risikoabschätzung von Produkten, Prozessen und Systemen , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 4., überarbeitete Auflage, Erscheinungsjahr: 20200810, Produktform: Leinen, Autoren: Tietjen, Thorsten~Decker, André, Auflage: 20004, Auflage/Ausgabe: 4., überarbeitete Auflage, Seitenzahl/Blattzahl: 320, Keyword: AIAG; APIS IQ-RM; CE-Kennzeichnung; DIN EN 60812; Design of Experience (DoE); Design-FMEA; Fehler-Möglichkeits- und Einfluss-Analyse (FMEA); PLATO e1ns; Prozess-FMEA; Quality Function Deployment (QFD); Risikobewertung, Fachschema: Qualitätssicherung~Sicherung / Qualitätssicherung~Management / Risikomanagement~Risikomanagement~Risiko~Management / TQM~Qualitätsmanagement / TQM~Total Quality Management~TQM - Total Quality Management ~Fertigungstechnik~Kontrolle (wirtschaftlich) / Qualitätskontrolle~Qualitätskontrolle, Fachkategorie: Qualitätssicherung (QS) und Total Quality Management (TQM)~Industrielle Qualitätskontrolle, Warengruppe: HC/Maschinenbau/Fertigungstechnik, Fachkategorie: Risikobewertung, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Länge: 245, Breite: 178, Höhe: 22, Gewicht: 909, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783446402676 9783446223226 9783446212367, eBook EAN: 9783446465640, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 5891669,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.226,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.