Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was ist der Unterschied zwischen "to expand" und "to extend" auf Englisch?
"To expand" bedeutet, etwas zu vergrößern oder zu erweitern, während "to extend" bedeutet, etwas zu verlängern oder auszudehnen. Der Unterschied liegt also darin, dass "expand" sich auf die Größe oder den Umfang bezieht, während "extend" sich auf die Länge oder den Raum bezieht. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Ähnliche Suchbegriffe für Expand
Top-Angebote
Produkte zum Begriff Expand:
-
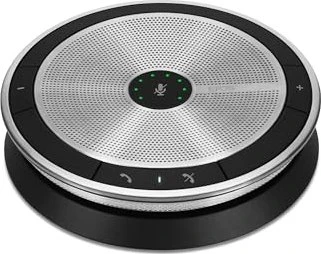
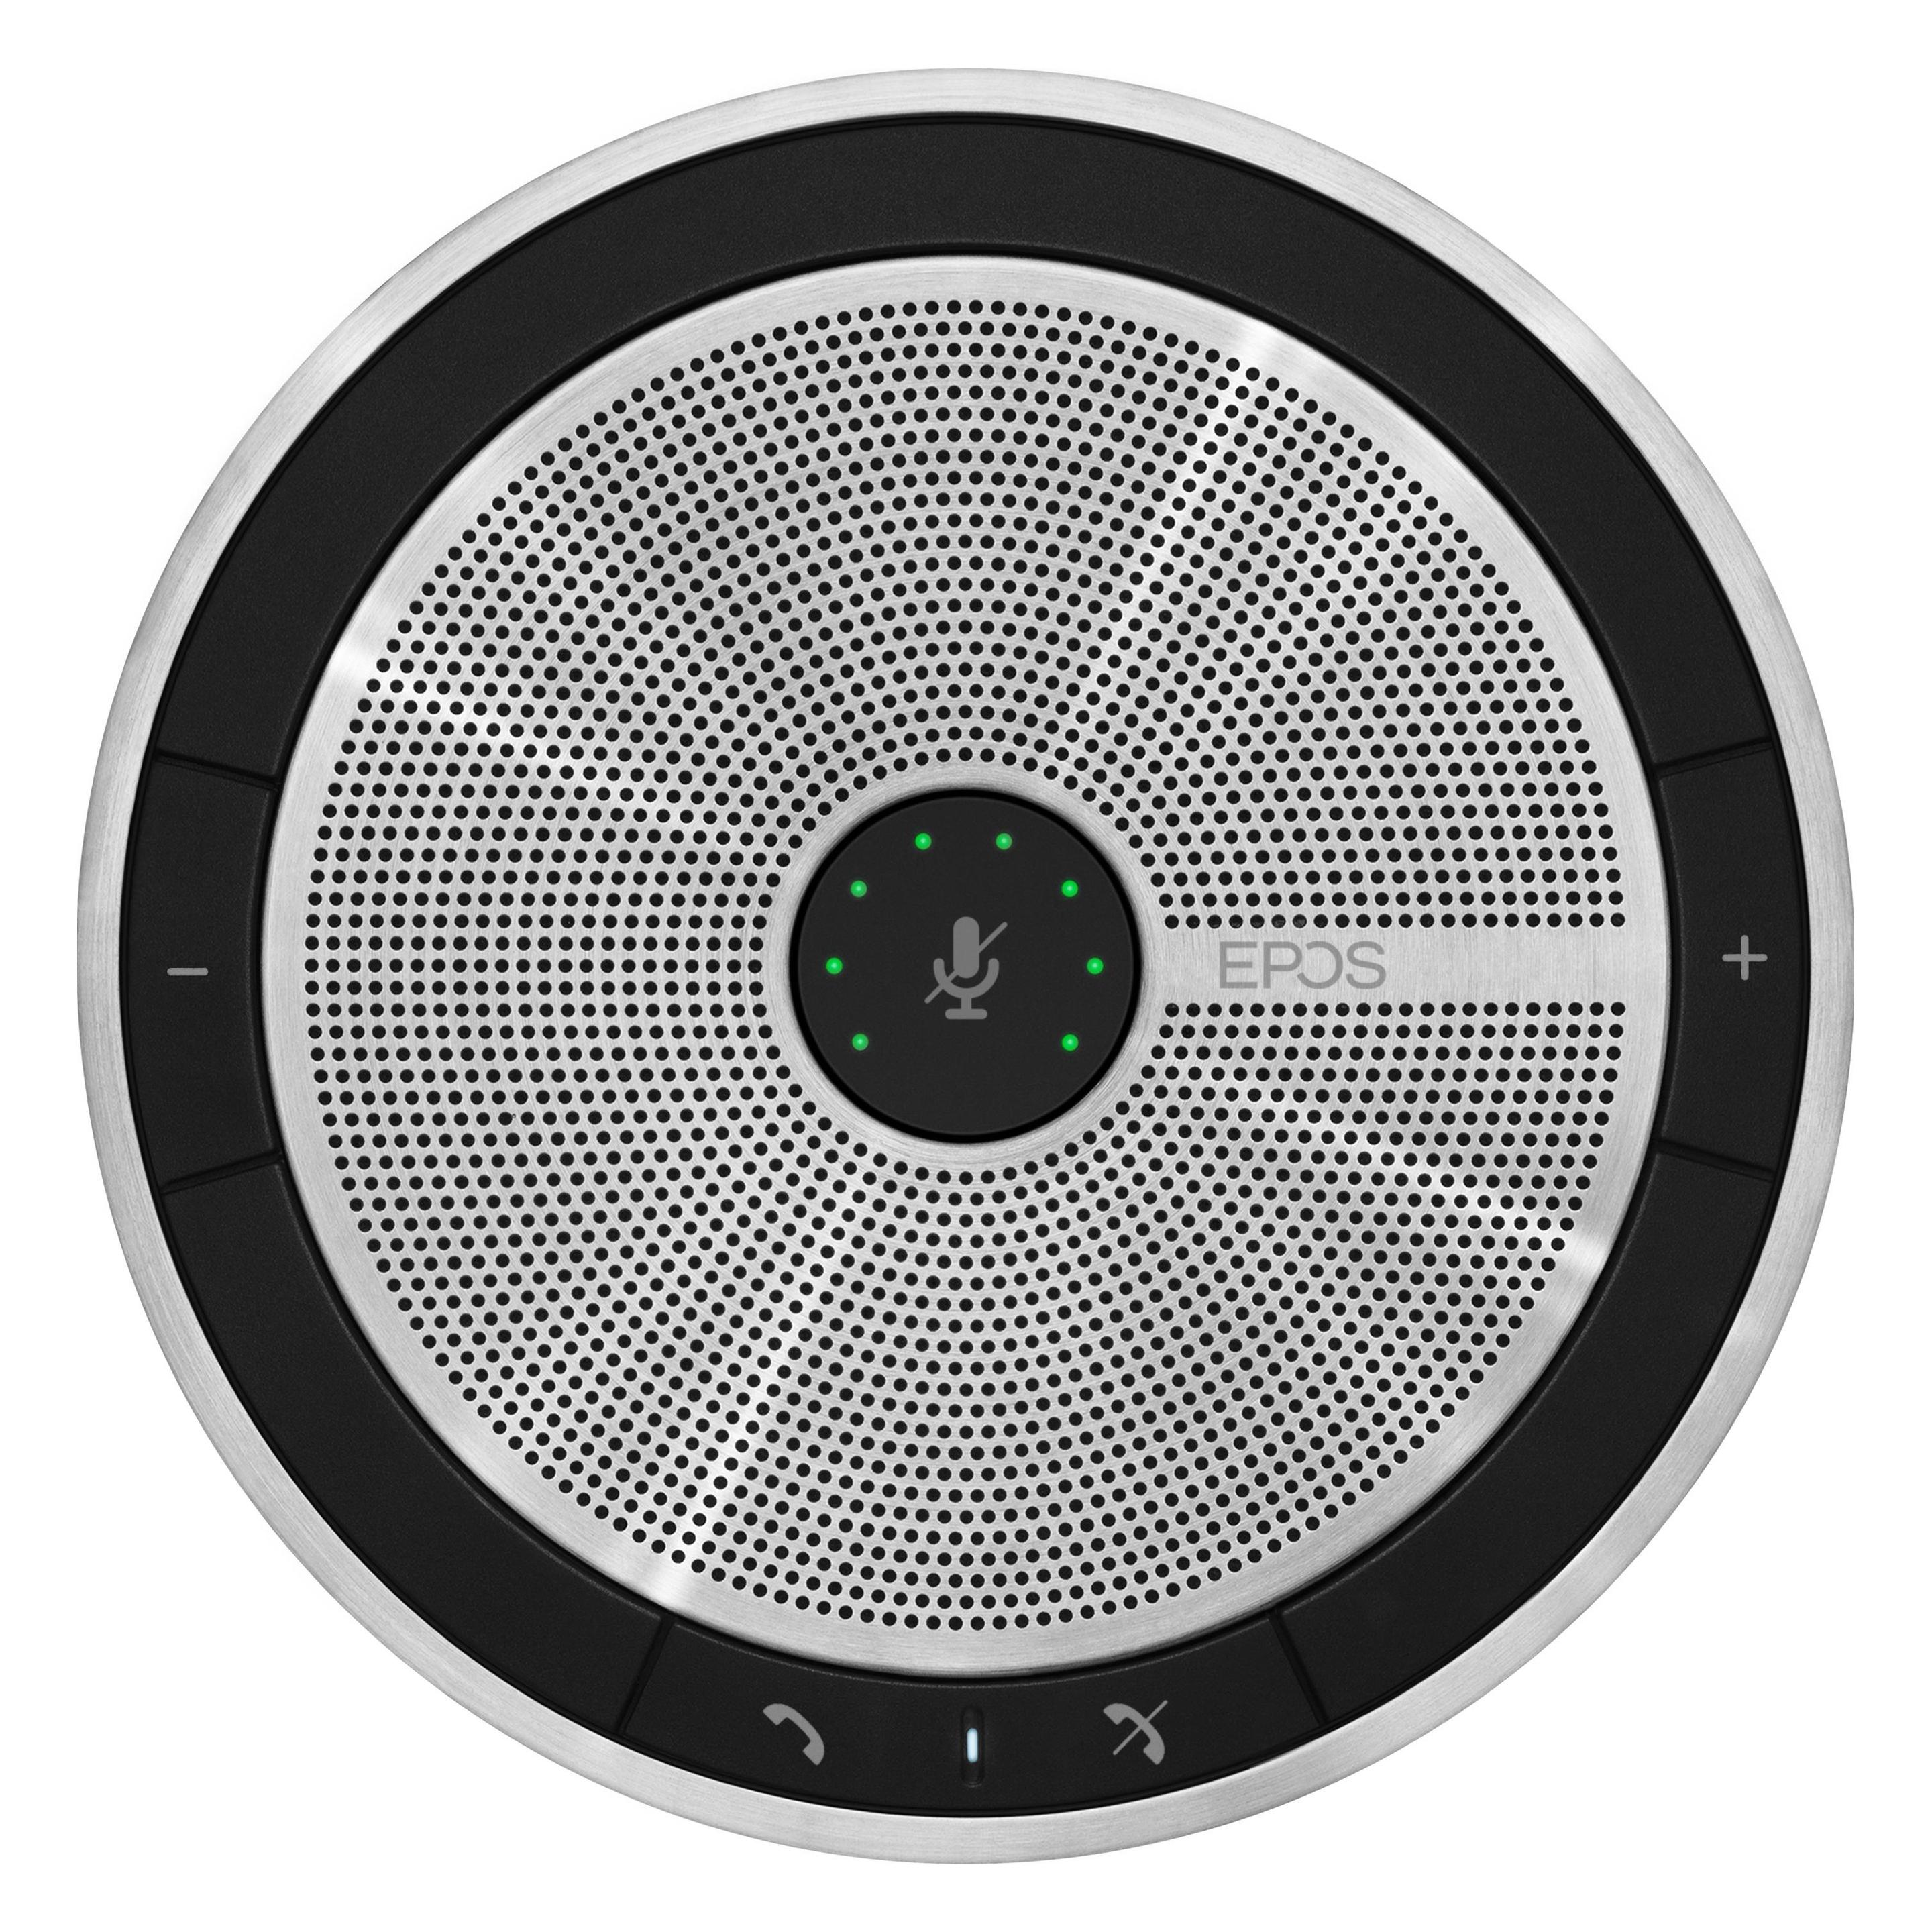
EPOS EXPAND SP 30+Smartes Speakerphone EPOS EXPAND SP 30+ bietet tragbare, kabellose Bluetooth 5.0-Konferenzen mit omnidirektionalem Kondensatormikrofon, DSP und Certified for Skype for Business-Unterstützung. Dieses Bluetooth-Speakerphone wurde für Konferenzkommunikation auf Mac und Windows entwickelt, unterstützt persönliche sowie kleine bis mittelgroße Konferenzanrufe mit bis zu 8 Personen und enthält einen Bluetooth-USB-Dongle für die Nutzung mit PC/Softphone. Kabelloses Bluetooth mit bis zu 25 m Reichweite EPOS Voice-Soundeffekte und 100-20000 Hz Lautsprecher-Frequenzgang 360° omnidirektionales integriertes Mikrofon (150-7500 Hz) Bedienelemente am Gerät: Stummschaltung, Lautstärke, Annehmen/Beenden, Party-Modus, Sprachassistent, Microsoft Teams-Taste USB Type-C-Anschluss, inklusive USB-C-Kabel und USB-C-auf-USB-A-Adapter Bis zu 18 Stunden Betriebszeit, ca. 3.33 Stunden Ladezeit Inklusive Transportbeutel und BTD 800 USB dongle Klarer, flexibler Sound für Meetings und Anrufe - am Schreibtisch oder unterwegs.139,47 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Expand:
-
EPOS EXPAND SP 30+Smartes Speakerphone EPOS EXPAND SP 30+ bietet tragbare, kabellose Bluetooth 5.0-Konferenzen mit omnidirektionalem Kondensatormikrofon, DSP und Certified for Skype for Business-Unterstützung. Dieses Bluetooth-Speakerphone wurde für Konferenzkommunikation auf Mac und Windows entwickelt, unterstützt persönliche sowie kleine bis mittelgroße Konferenzanrufe mit bis zu 8 Personen und enthält einen Bluetooth-USB-Dongle für die Nutzung mit PC/Softphone. Kabelloses Bluetooth mit bis zu 25 m Reichweite EPOS Voice-Soundeffekte und 100-20000 Hz Lautsprecher-Frequenzgang 360° omnidirektionales integriertes Mikrofon (150-7500 Hz) Bedienelemente am Gerät: Stummschaltung, Lautstärke, Annehmen/Beenden, Party-Modus, Sprachassistent, Microsoft Teams-Taste USB Type-C-Anschluss, inklusive USB-C-Kabel und USB-C-auf-USB-A-Adapter Bis zu 18 Stunden Betriebszeit, ca. 3.33 Stunden Ladezeit Inklusive Transportbeutel und BTD 800 USB dongle Klarer, flexibler Sound für Meetings und Anrufe - am Schreibtisch oder unterwegs.139,47 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen "to expand" und "to extend" auf Englisch?
"To expand" bedeutet, etwas zu vergrößern oder zu erweitern, während "to extend" bedeutet, etwas zu verlängern oder auszudehnen. Der Unterschied liegt also darin, dass "expand" sich auf die Größe oder den Umfang bezieht, während "extend" sich auf die Länge oder den Raum bezieht. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Expand
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.