Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Ähnliche Suchbegriffe für Bluewalker-Powerwalker-EMD-für
Top-Angebote
Produkte zum Begriff Bluewalker-Powerwalker-EMD-für:
-
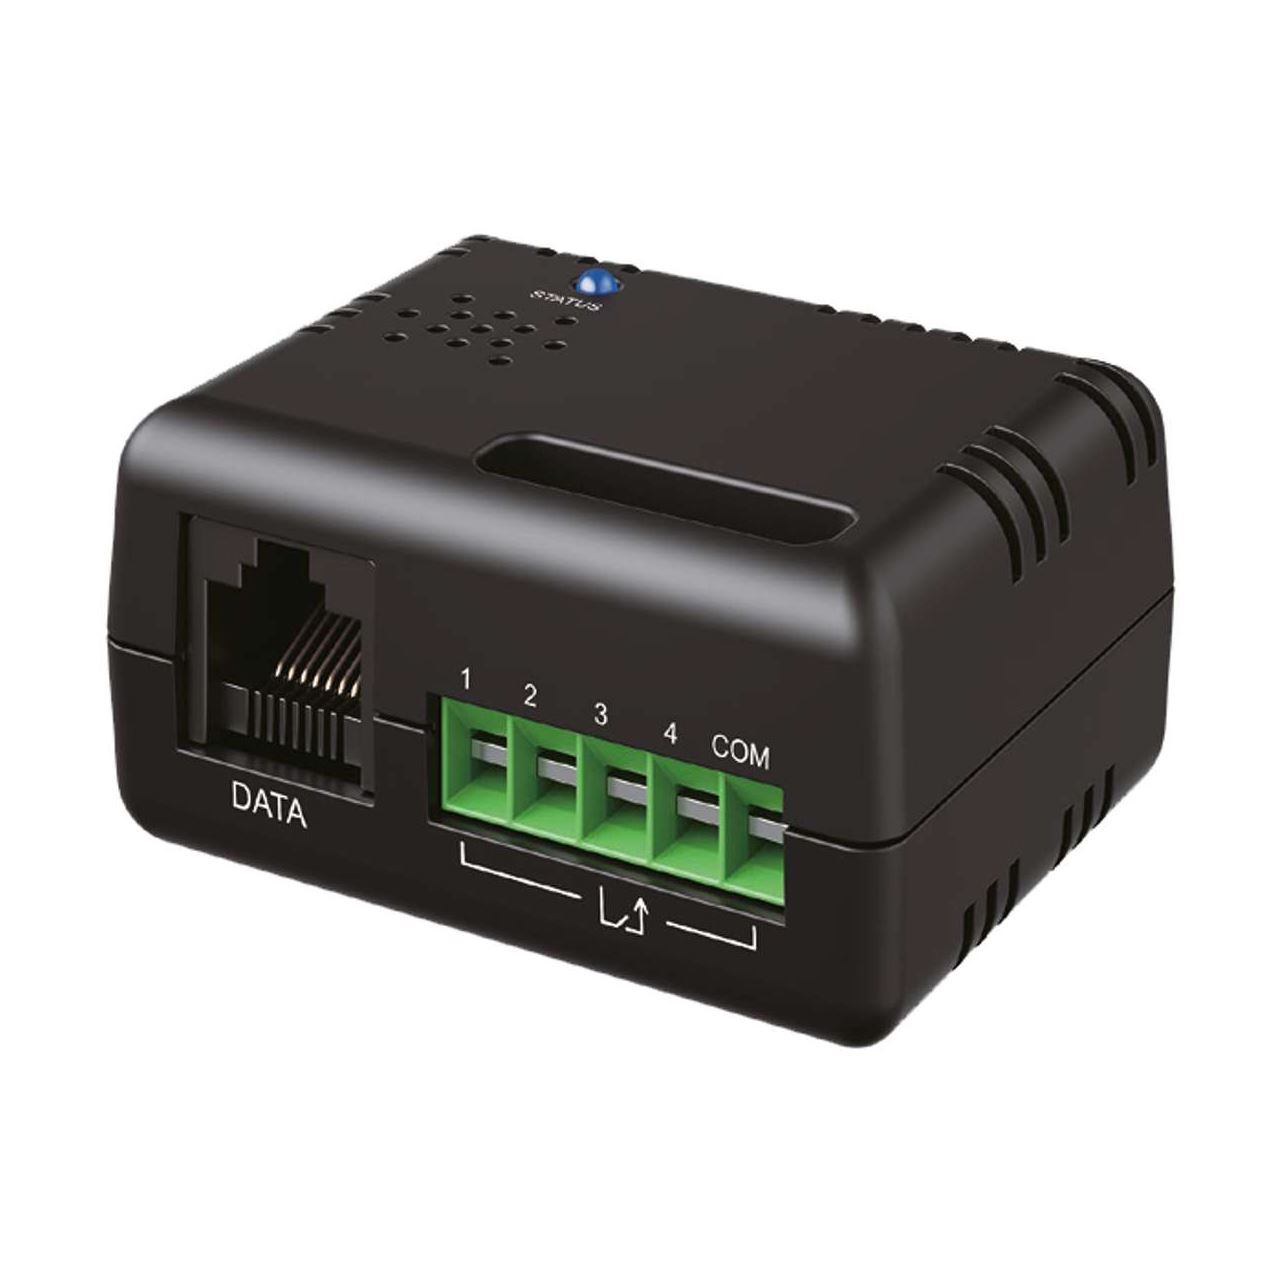
Bluewalker Powerwalker MBSAuf einen Blick Anzahl der AC-Ausgänge6 AC-Ausgänge AC-SteckertypenC20-Koppler Nominale Eingang Spannung208-240 V Nominale Stromabgabe10 A Anzahl Ethernet-LAN-Anschlüsse (RJ-45)1 LieferumfangAnzahl enthaltener Produkte: 1 Stück(e) Alle technischen Daten anzeigen (18 Angaben) EnergieAnzahl der AC-Ausgänge6 AC-AusgängeAC-SteckertypenC20-KopplerNominale Eingang Spannung208-240 VNominale Stromabgabe10 A Anschlüsse und SchnittstellenAnzahl Ethernet-LAN-Anschlüsse (RJ-45)1RJ-11 ports Quantität1 MerkmaleProduktfarbeSchwarzWandmontageJaÜberspannungsschutz-FunktionenNetzwerkEin-/AusschalterJa Gewicht und AbmessungenGewicht1 kgBreite161 mmTiefe166 mmHöhe89,2 mm BetriebsbedingungenBetriebstemperatur0 - 45 °CRelative Luftfeuchtigkeit in Betrieb20 - 90% AnzeigeLED-AnzeigenJa LieferumfangAnzahl enthaltener Produkte1 Stück(e) Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.95,62 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was bedeutet "keine Prüfung ganz recht, das ist für den Security-Schein"?
Die Aussage bedeutet, dass es keine Prüfung gibt, sondern dass der Security-Schein auf andere Weise erworben werden kann. Es wird darauf hingewiesen, dass die übliche Prüfung nicht erforderlich ist. **

Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Top-Angebote
Produkte zum Begriff Bluewalker-Powerwalker-EMD-für:
-
Bluewalker Powerwalker MBSAuf einen Blick Anzahl der AC-Ausgänge6 AC-Ausgänge AC-SteckertypenC20-Koppler Nominale Eingang Spannung208-240 V Nominale Stromabgabe10 A Anzahl Ethernet-LAN-Anschlüsse (RJ-45)1 LieferumfangAnzahl enthaltener Produkte: 1 Stück(e) Alle technischen Daten anzeigen (18 Angaben) EnergieAnzahl der AC-Ausgänge6 AC-AusgängeAC-SteckertypenC20-KopplerNominale Eingang Spannung208-240 VNominale Stromabgabe10 A Anschlüsse und SchnittstellenAnzahl Ethernet-LAN-Anschlüsse (RJ-45)1RJ-11 ports Quantität1 MerkmaleProduktfarbeSchwarzWandmontageJaÜberspannungsschutz-FunktionenNetzwerkEin-/AusschalterJa Gewicht und AbmessungenGewicht1 kgBreite161 mmTiefe166 mmHöhe89,2 mm BetriebsbedingungenBetriebstemperatur0 - 45 °CRelative Luftfeuchtigkeit in Betrieb20 - 90% AnzeigeLED-AnzeigenJa LieferumfangAnzahl enthaltener Produkte1 Stück(e) Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.95,62 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Ähnliche Suchbegriffe für Bluewalker-Powerwalker-EMD-für
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was bedeutet "keine Prüfung ganz recht, das ist für den Security-Schein"?
Die Aussage bedeutet, dass es keine Prüfung gibt, sondern dass der Security-Schein auf andere Weise erworben werden kann. Es wird darauf hingewiesen, dass die übliche Prüfung nicht erforderlich ist. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.