Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Benutzt
Top-Angebote
Produkte zum Begriff Benutzt:
-
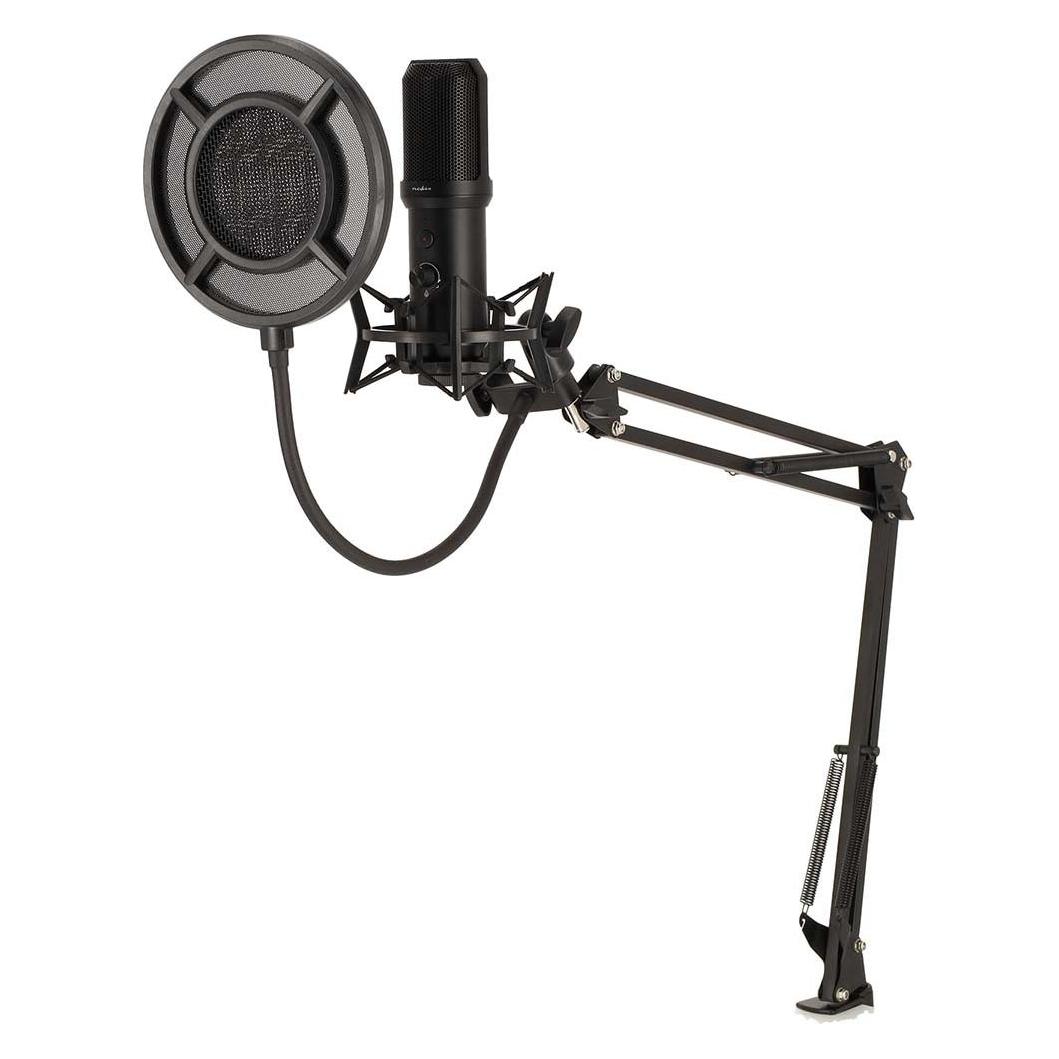
Nedis Gaming-Mikrofon Benutzt für: Desktop / Notebook USB Type-A Ein-/Ausschalter POP Filter, MikrofonDieses professionelle Nedis USB-Streaming-Mikrofon mit Pop-Filter ist ideal für Audioaufnahmen in professioneller Qualität. Es wurde für Streamer, Vlogger, Gamer und Klangliebhaber entwickelt und bietet zahlreiche Funktionen, um Ihr Aufnahmeerlebnis zu verbessern. Das Mikrofon ist mit einem kardioiden Richtcharakter ausgestattet, der Ihre Stimme isoliert und Hintergrundgeräusche minimiert, um eine kristallklare Klangwiedergabe zu gewährleisten. Erfassen Sie jede Nuance mit einer hohen Abtastrate von bis zu 96 kHz / 24 Bit und liefern Sie die genaueste Darstellung Ihrer Stimme. Mit dem flexiblen 360°-Arm und der Antischockhalterung ist Ihr Mikrofon immer perfekt positioniert, um optimale Leistung zu erzielen und Störungen in entscheidenden Momenten zu vermeiden. Die praktische Stummschalt-/Wiederschalt-Taste auf der Oberseite des Mikrofons ermöglicht Ihnen die sofortige Kontrolle über Ihre Audioausgabe, wobei eine gut sichtbare Lichtanzeige den Stumm-/Wiederschalt-Status anzeigt. Dank des Plug-and-Play-USB-Anschlusses ist das Nedis-Mikrofon unglaublich einfach zu bedienen, sodass keine komplizierten Einstellungen erforderlich sind, auch aufgrund der verstellbaren Tischmontageklemme. Erleben Sie Freiheit mit dem extralangen, abnehmbaren USB-Kabel, das es Ihnen ermöglicht, das Mikrofon überall auf Ihrem Schreibtisch zu positionieren. Die auffällige RGB-Beleuchtung verleiht Ihrem Setup einen Hauch von Flair und schafft eine visuell fesselnde Umgebung. - Anschlüsse: USB Typ-A - Anzahl der Produkte in der Box: 1 Stück - Verwendet für: Notebook - Ein/Aus-Schalter: Ja - Eingangsspannung: 5 V DC - Eingangsstrom: 0,5 A - Empfindlichkeit: -45 dB - Farbe: Schwarz - Frequenzgang: 20 Hz bis 20 kHz - Impedanz: 2200 Ohm - Inklusive: Pop-Filter - Kabellänge: 1,70 m - Kopfhörerausgang: Nein - Material: Metall - Richtwirkung: Kardioid - Signal-Rausch-Verhältnis (SNR): 82 dB - Schallpegel: 110 dB - Art der Stromversorgung: Stromversorgung über USB - Art der Beleuchtung: LED.78,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie benutzt man den Tempomat bei der praktischen Prüfung der Klasse B?
Der Tempomat wird bei der praktischen Prüfung der Klasse B normalerweise nicht verwendet. Der Prüfling sollte sich auf das Fahren konzentrieren und die Geschwindigkeit manuell kontrollieren. Der Tempomat kann jedoch nach der bestandenen Prüfung im Alltag verwendet werden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Benutzt:
-
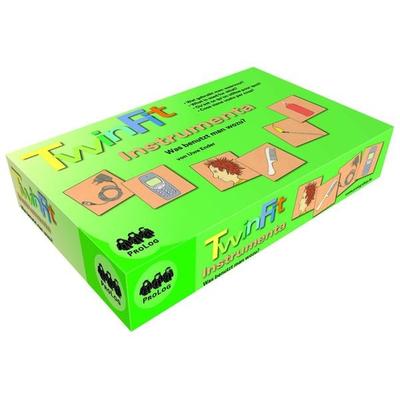
TwinFit Instrumenta - Was benutzt man wozu?Twinfit Instrumenta Ist Eine Lehrreiche Spieleserie, Die Darauf Abzielt, Den Wortschatz, Den Satzbau Und Das Weltwissen Zu Fördern. Durch Spielerische Aktivitäten Lernen Kinder, Verschiedene Instrumente Und Deren Verwendung Zu Erkennen Und...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Nedis Gaming-Mikrofon Benutzt für: Desktop / Notebook USB Type-A Ein-/Ausschalter POP Filter, MikrofonDieses professionelle Nedis USB-Streaming-Mikrofon mit Pop-Filter ist ideal für Audioaufnahmen in professioneller Qualität. Es wurde für Streamer, Vlogger, Gamer und Klangliebhaber entwickelt und bietet zahlreiche Funktionen, um Ihr Aufnahmeerlebnis zu verbessern. Das Mikrofon ist mit einem kardioiden Richtcharakter ausgestattet, der Ihre Stimme isoliert und Hintergrundgeräusche minimiert, um eine kristallklare Klangwiedergabe zu gewährleisten. Erfassen Sie jede Nuance mit einer hohen Abtastrate von bis zu 96 kHz / 24 Bit und liefern Sie die genaueste Darstellung Ihrer Stimme. Mit dem flexiblen 360°-Arm und der Antischockhalterung ist Ihr Mikrofon immer perfekt positioniert, um optimale Leistung zu erzielen und Störungen in entscheidenden Momenten zu vermeiden. Die praktische Stummschalt-/Wiederschalt-Taste auf der Oberseite des Mikrofons ermöglicht Ihnen die sofortige Kontrolle über Ihre Audioausgabe, wobei eine gut sichtbare Lichtanzeige den Stumm-/Wiederschalt-Status anzeigt. Dank des Plug-and-Play-USB-Anschlusses ist das Nedis-Mikrofon unglaublich einfach zu bedienen, sodass keine komplizierten Einstellungen erforderlich sind, auch aufgrund der verstellbaren Tischmontageklemme. Erleben Sie Freiheit mit dem extralangen, abnehmbaren USB-Kabel, das es Ihnen ermöglicht, das Mikrofon überall auf Ihrem Schreibtisch zu positionieren. Die auffällige RGB-Beleuchtung verleiht Ihrem Setup einen Hauch von Flair und schafft eine visuell fesselnde Umgebung. - Anschlüsse: USB Typ-A - Anzahl der Produkte in der Box: 1 Stück - Verwendet für: Notebook - Ein/Aus-Schalter: Ja - Eingangsspannung: 5 V DC - Eingangsstrom: 0,5 A - Empfindlichkeit: -45 dB - Farbe: Schwarz - Frequenzgang: 20 Hz bis 20 kHz - Impedanz: 2200 Ohm - Inklusive: Pop-Filter - Kabellänge: 1,70 m - Kopfhörerausgang: Nein - Material: Metall - Richtwirkung: Kardioid - Signal-Rausch-Verhältnis (SNR): 82 dB - Schallpegel: 110 dB - Art der Stromversorgung: Stromversorgung über USB - Art der Beleuchtung: LED.78,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Wie benutzt man den Tempomat bei der praktischen Prüfung der Klasse B?
Der Tempomat wird bei der praktischen Prüfung der Klasse B normalerweise nicht verwendet. Der Prüfling sollte sich auf das Fahren konzentrieren und die Geschwindigkeit manuell kontrollieren. Der Tempomat kann jedoch nach der bestandenen Prüfung im Alltag verwendet werden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Benutzt
-
Kaspersky Embedded Systems Security Compliance EditionKaspersky Embedded Systems Security Compliance Edition: Umfassender Schutz für eingebettete Systeme Einführung In der heutigen digitalen Landschaft sind eingebettete Systeme wie Geldautomaten, Kassensysteme und medizinische Geräte zunehmend Ziel von Cyberangriffen. Kaspersky Embedded Systems Security Compliance Edition wurde speziell entwickelt, um diese Systeme vor modernen Bedrohungen zu schützen und gleichzeitig Compliance-Anforderungen zu erfüllen. Hauptfunktionen Leistungsstarker Malware-Schutz: Bietet Echtzeit-Erkennung und -Analyse von Bedrohungen, kombiniert mit bewährten Technologien zum Schutz vor bekannten und unbekannten Bedrohungen. Programmkontrolle: Ermöglicht die Ausführung nur autorisierter Anwendungen, wodurch das Risiko von Malware-Infektionen minimiert wird. Gerätekontrolle: Überwacht und kontrolliert den Zugriff auf USB-Geräte, um unbefugte Datenübertragungen zu verhindern. Firewall-Management: Integrierte Verwaltung der Windows-Firewall zur zentralen Steuerung von Netzwerkzugriffen. File Integrity Monitoring: Überwacht Änderungen an kritischen Dateien und Ordnern, um unautorisierte Modifikationen zu erkennen. Protokollüberprüfung: Analysiert Systemprotokolle auf Anzeichen von Sicherheitsverletzungen. Vorteile Effizientes Design: Optimiert für den Betrieb auf Low-End-Hardware mit minimalen Systemressourcen. Unterstützung älterer Betriebssysteme: Kompatibel mit Windows XP und neueren Versionen, was eine nahtlose Integration in bestehende Infrastrukturen ermöglicht. Compliance-Unterstützung: Hilft bei der Einhaltung von Vorschriften wie PCI DSS und SWIFT durch umfassende Schutzmaßnahmen. Flexible Verwaltung: Zentrale Steuerung über das Kaspersky Security Center oder lokale Verwaltung über GUI oder Befehlszeile.31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance ChecklistenCompliance Checklisten , Rechtliche Risiken im Unternehmen erkennen und vermeiden , Tagfahrleuchten > Beleuchtung , Auflage: 6. Auflage, Erscheinungsjahr: 20250331, Titel der Reihe: Compliance für die Praxis##, Redaktion: Godzierz, Cornelia, Edition: NED, Auflage: 25006, Auflage/Ausgabe: 6. Auflage, Seitenzahl/Blattzahl: 500, Keyword: Compliance-Management-System; Compliance-Organisation; Directors' Dealings; Due Diligence; Exportkontrolle; Geschäftsführerhaftung; Kartellrecht; Korruption; Management; Organisation; System; Überwachung, Fachschema: Compliance~Handelsrecht~Unternehmensrecht~Nationalökonomie~Volkswirtschaft - Volkswirtschaftslehre - Volkswirt~Wettbewerbsrecht - Wettbewerbssache~Wirtschaft / Allgemeines, Einführung, Lexikon~Wirtschaft, Fachkategorie: Wirtschaftswissenschaft, Warengruppe: HC/Volkswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 576 Blätter, Länge: 240, Breite: 160, Höhe: 32, Gewicht: 894, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.