Domain security-audits.de kaufen?
Wir ziehen mit dem Projekt
security-audits.de um.
Sind Sie am Kauf der Domain
security-audits.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-audits.de kaufen?
Warum ähneln sich Tiny Dancer von Elton John und She Came In Through the Bathroom Window von den Beatles so sehr?
Beide Lieder haben eine ähnliche Struktur und Melodie, die sich durch eingängige Klaviermelodien und harmonische Gesangsstimmen auszeichnen. Zudem stammen beide Songs aus der gleichen musikalischen Ära der 60er und 70er Jahre, in der bestimmte Stilrichtungen und Einflüsse weit verbreitet waren. Es ist möglich, dass die Künstler sich gegenseitig inspiriert haben oder ähnliche kreative Prozesse durchlaufen haben, die zu ähnlichen musikalischen Ergebnissen geführt haben. Letztendlich könnten auch Zufälle oder gemeinsame musikalische Einflüsse eine Rolle spielen, die zu den Ähnlichkeiten zwischen den beiden Liedern beitragen. **
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
Ähnliche Suchbegriffe für Bathroom
Top-Angebote
Produkte zum Begriff Bathroom:
-
Goodman, Lizzy: Meet Me in the BathroomMeet Me in the Bathroom , Rebirth and Rock and Roll in New York City 2001-2011 , > , Erscheinungsjahr: 20170523, Produktform: Leinen, Autoren: Goodman, Lizzy, Seitenzahl/Blattzahl: 621, Abbildungen: 2 8 page 1/c inserts, Themenüberschrift: MUSIC / General, Keyword: 2023; nonfiction; gift; 2022; 2022 books; art; history; usa; ebooks; 911; biographies; historical; streaming; american; gifts for musicians; musical; punk; music; biography; music books; artist; musica; autobiography; seattle; nyc; memoir; music gift; music book; buy; 2020; favorites; american history; books about music; culture; rock and roll books; musician; 2021; journalism; new wave; recommended; rock music; historia; music history; piracy; progressive rock; music history book; 2017; musician gift; 2000s; brooklyn; pop culture; 20th century; london; austin; music theory; m\xfasica; rock and roll biographies and autobiographies; purchase, Fachschema: Musikgeschichte~New York City / Geschichte, Politik, Gesellschaft~Pop (Musik)~Rock (Musik)~Englische Bücher / Musik~Musik / Musiklehre, Musiktheorie, Wissenschaft, Fachkategorie: Musikgeschichte~Biografien: Kunst und Unterhaltung~Musikkritik~Musikwissenschaft und Musiktheorie, Region: New York City, Style: Rock~Rock 'n' Roll, Imprint-Titels: Dey Street Books, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: eng, Seitenanzahl: XVII, Seitenanzahl: 621, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. USA, Verlag: Harper Collins Publ. USA, Länge: 236, Breite: 159, Höhe: 48, Gewicht: 810, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 124880025,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
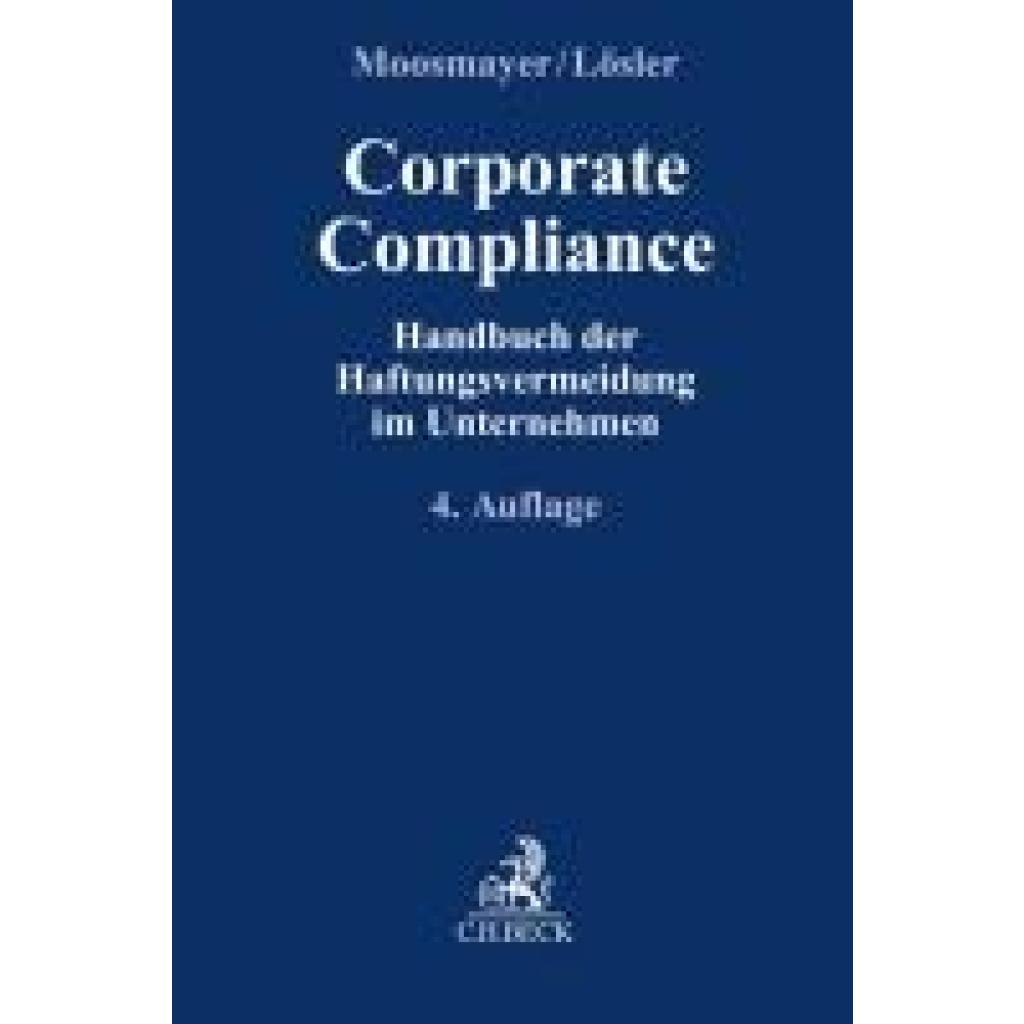
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **

Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
Top-Angebote
Produkte zum Begriff Bathroom:
-
Goodman, Lizzy: Meet Me in the BathroomMeet Me in the Bathroom , Rebirth and Rock and Roll in New York City 2001-2011 , > , Erscheinungsjahr: 20170523, Produktform: Leinen, Autoren: Goodman, Lizzy, Seitenzahl/Blattzahl: 621, Abbildungen: 2 8 page 1/c inserts, Themenüberschrift: MUSIC / General, Keyword: 2023; nonfiction; gift; 2022; 2022 books; art; history; usa; ebooks; 911; biographies; historical; streaming; american; gifts for musicians; musical; punk; music; biography; music books; artist; musica; autobiography; seattle; nyc; memoir; music gift; music book; buy; 2020; favorites; american history; books about music; culture; rock and roll books; musician; 2021; journalism; new wave; recommended; rock music; historia; music history; piracy; progressive rock; music history book; 2017; musician gift; 2000s; brooklyn; pop culture; 20th century; london; austin; music theory; m\xfasica; rock and roll biographies and autobiographies; purchase, Fachschema: Musikgeschichte~New York City / Geschichte, Politik, Gesellschaft~Pop (Musik)~Rock (Musik)~Englische Bücher / Musik~Musik / Musiklehre, Musiktheorie, Wissenschaft, Fachkategorie: Musikgeschichte~Biografien: Kunst und Unterhaltung~Musikkritik~Musikwissenschaft und Musiktheorie, Region: New York City, Style: Rock~Rock 'n' Roll, Imprint-Titels: Dey Street Books, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: eng, Seitenanzahl: XVII, Seitenanzahl: 621, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Harper Collins Publ. USA, Verlag: Harper Collins Publ. USA, Länge: 236, Breite: 159, Höhe: 48, Gewicht: 810, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 124880025,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ähneln sich Tiny Dancer von Elton John und She Came In Through the Bathroom Window von den Beatles so sehr?
Beide Lieder haben eine ähnliche Struktur und Melodie, die sich durch eingängige Klaviermelodien und harmonische Gesangsstimmen auszeichnen. Zudem stammen beide Songs aus der gleichen musikalischen Ära der 60er und 70er Jahre, in der bestimmte Stilrichtungen und Einflüsse weit verbreitet waren. Es ist möglich, dass die Künstler sich gegenseitig inspiriert haben oder ähnliche kreative Prozesse durchlaufen haben, die zu ähnlichen musikalischen Ergebnissen geführt haben. Letztendlich könnten auch Zufälle oder gemeinsame musikalische Einflüsse eine Rolle spielen, die zu den Ähnlichkeiten zwischen den beiden Liedern beitragen. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits?
1. Identifizierung von Assets und Risiken: Bestimmen, welche Daten und Systeme geschützt werden müssen und welche potenziellen Sicherheitsrisiken bestehen. 2. Durchführung von Schwachstellenanalysen: Überprüfen der Sicherheitsmaßnahmen und Identifizierung von Schwachstellen in der Infrastruktur. 3. Erstellung eines Berichts und Empfehlungen: Dokumentation der Ergebnisse des Audits und Empfehlungen zur Verbesserung der Sicherheitssituation. **
-
Was sind die wichtigsten Schritte zur Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Schwachstellenanalyse und Risikobewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung von Sicherheitszielen und -anforderungen. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
Ähnliche Suchbegriffe für Bathroom
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wesentlichen Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu prüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte für die Durchführung eines Security-Audits in einem Unternehmen?
1. Identifizierung der zu überprüfenden Assets und Systeme. 2. Durchführung einer Risikoanalyse und Schwachstellenbewertung. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Security-Audits für ein Unternehmen?
1. Identifizierung der zu schützenden Assets und Risiken. 2. Bewertung der aktuellen Sicherheitsmaßnahmen und -richtlinien. 3. Erstellung eines Berichts mit Empfehlungen zur Verbesserung der Sicherheit. **
-
"Was sind die gängigen Methoden und Best Practices für Compliance-Audits in Unternehmen?"
Die gängigen Methoden für Compliance-Audits in Unternehmen umfassen die Überprüfung von Richtlinien und Verfahren, die Durchführung von Interviews mit Mitarbeitern und die Analyse von Daten und Dokumenten. Best Practices beinhalten die regelmäßige Überprüfung und Aktualisierung von Compliance-Programmen, die Schulung von Mitarbeitern und die Einrichtung eines unabhhängigen Prüfungsausschusses. Zudem ist es wichtig, externe Experten hinzuzuziehen, um eine objektive Bewertung der Compliance-Praktiken sicherzustellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.